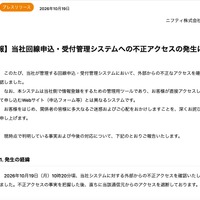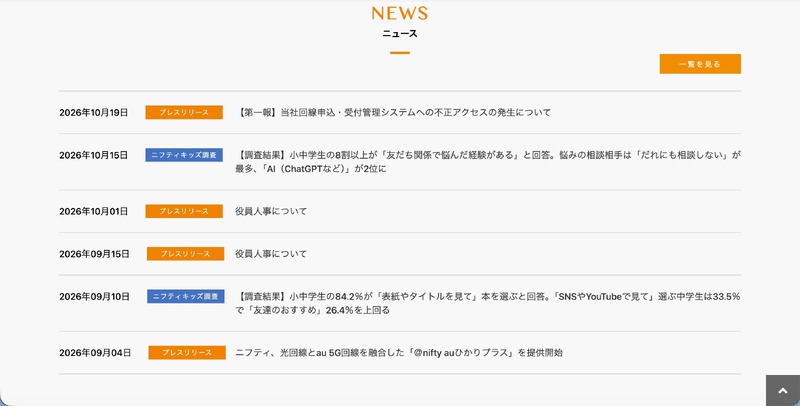
ニフティ株式会社は10月19日、同社が管理する回線申込・受付管理システムへの不正アクセスについて発表した。
これは10月19日午前10時20分頃に、回線申込・受付管理システムへの外部からの不正アクセスを確認したというもの。
なお、回線申込・受付管理システムは同社側で情報登録をするための管理用ツールで、顧客が直接アクセスして申し込むWebサイト(申込フォーム等)とは異なるシステムとなっている。
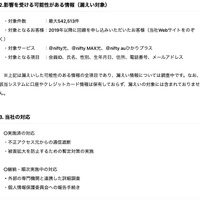
影響を受ける可能性があるのは、2019年以降に同社回線(@nifty光、@nifty MAX光、@nifty auひかりプラス)を申し込みした顧客(同社Webサイトを除く)最大542,513件の会員ID、氏名、性別、生年月日、住所、電話番号、メールアドレスを含む個人情報。
同社では不正アクセスの事実を把握した後、当該通信元からのアクセスを遮断している。
同社では外部の専門機関と連携した詳細調査を行っており、今後の調査結果を踏まえ、システムのセキュリティ対策と監視体制の強化を図るとともに、外部専門機関の助言を採り入れながら再発防止に取り組むとのこと。