ユミルリンク株式会社は10月27日、10月19日に公表した同社システムへの不正アクセスについて、第二報を発表した。
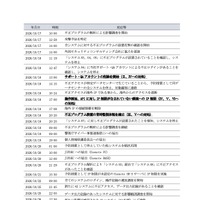
同社では10月16日未明に、同社担当者が一部システムへの不正アクセスを確認したため、当該システムのアクセス記録を確認したところ、プログラムの脆弱性により同社サポート・品質管理担当者のサービスへの認証情報を取得していること、不正プログラムを設置しデータベースからデータを出力していること、同社サポート・品質管理担当者の認証情報を用い、他のシステムへの認証を試みていることを確認しており、外部専門家の協力のもと詳細調査を進めていた。
同社ではその後、不正プログラム、システムログの解析で、新たに45システム(第1報以降に流出を確認したCuenote FC 44システム、Cunoete Base1システム)で、不正プログラムを介して他のシステムのデータを参照していること、システムログイン時のセッション情報を取得し不正ログインしていることを確認している。
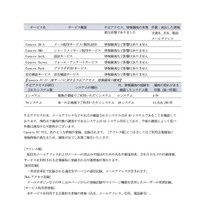
同社サービスで不正アクセスがあったのは、下記の通り。
サービス名:Cuenote FC
サービス概要:メール配信サービス(一斉送信)
不正アクセス、情報漏えいの状況:ライブラリの脆弱性により49システムで情報漏えいが発生
流出件数・内容:51,628,280件(延べ件数)
サービス名:Cuenote BASE
サービス概要:ユミルリンクの顧客管理システム
不正アクセス、情報漏えいの状況:プログラム脆弱性により契約者情報が閲覧可能な状態であった
流出件数・内容:190件(企業名、氏名、電話、メールアドレス)
Cuenote FC の一部サーバに対する不正アクセスの状況は下記の通り。
不正アクセスが試行されたシステム数:3システム
システムの種別:複数企業で利用するシステム
うち情報漏えいの痕跡を確認したシステム数:0システム
漏えいの恐れがある件数(延べ件数):0件
不正アクセスが試行されたシステム数:78システム
システムの種別:単一の企業で利用するシステム
うち情報漏えいの痕跡を確認したシステム数:49システム
漏えいの恐れがある件数(延べ件数):51,628,280件
Cuenote FCには、下記のような情報が登録、記録されている。
・アドレス帳
配信先メールアドレスおよびメールへの差込みや抽出のための氏名や都道府県、生年月日などの付属情報等
・配信記録
一斉送信単位で記録される通信先サーバとの通信記録、メールアドレスが含まれる
・Webアクセス記録
メールマガジンなどの申し込みページからの登録記録やマイページ機能を活用したユーザーの更新記録
・サービス利用者情報
本サービスを利用する企業担当者の情報(氏名、メールアドレス、住所、電話番号)
同社によると、現時点で漏えい件数の調査中であるシステムが16システム存在しており、今後の調査によって延べ件数が増加する可能性がある。
同社では10月19日以降、対象の顧客に担当者から直接、連絡を行っており、19日以降新たに確認した情報漏えいの対象となる顧客に対しても、10月26日午前12時30分までに連絡を行っている。
同社では今後、外部専門家の協力のもと詳細調査を進め、情報セキュリティ体制のさらなる強化に努めるとのこと。