最新記事 | ScanNetSecurity
2026.09.19(土)

最新記事

記事一覧

ゆうちょ銀行を騙るメールに注意、パスワード変更完了としてクリック促す(フィッシング対策協議会) 画像

ゆうちょ銀行を騙るメールに注意、パスワード変更完了としてクリック促す(フィッシング対策協議会)

脅威動向
Accellion「kiteworks」に複数の脆弱性、アップデートを呼びかけ(JVN) 画像

Accellion「kiteworks」に複数の脆弱性、アップデートを呼びかけ(JVN)

セキュリティホール・脆弱性
三井住友銀行および、りそな銀行を騙るメールに注意(フィッシング対策協議会) 画像

三井住友銀行および、りそな銀行を騙るメールに注意(フィッシング対策協議会)

脅威動向
phpMyAdmin における正規表現の値検証不備により遠隔から任意のコードが実行可能となる脆弱性(Scan Tech Report) 画像

phpMyAdmin における正規表現の値検証不備により遠隔から任意のコードが実行可能となる脆弱性(Scan Tech Report)

エクスプロイト
「iOS」に複数の脆弱性、アップルがセキュリティアップデートを公開(JVN) 画像

「iOS」に複数の脆弱性、アップルがセキュリティアップデートを公開(JVN)

セキュリティホール・脆弱性
ブラジルを送信元とするパケットが増加--定点観測レポート(JPCERT/CC) 画像

ブラジルを送信元とするパケットが増加--定点観測レポート(JPCERT/CC)

脅威動向
PC版の「LINE」の自動アップデート機能に脆弱性、再インストールを呼びかけ(JVN) 画像

PC版の「LINE」の自動アップデート機能に脆弱性、再インストールを呼びかけ(JVN)

セキュリティホール・脆弱性
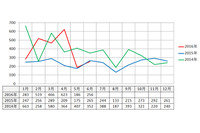
脆弱性の悪用でWebサイトを攻撃の踏み台に…、減らない現状に注意を呼びかけ(JPCERT/CC) 画像

脆弱性の悪用でWebサイトを攻撃の踏み台に…、減らない現状に注意を呼びかけ(JPCERT/CC)

脅威動向
「夜フクロウ」にDoSの脆弱性、アップデートを呼びかけ(JVN) 画像

「夜フクロウ」にDoSの脆弱性、アップデートを呼びかけ(JVN)

セキュリティホール・脆弱性
「シンプルチャット」にXSSの脆弱性、アップデートを呼びかけ(JVN) 画像

「シンプルチャット」にXSSの脆弱性、アップデートを呼びかけ(JVN)

セキュリティホール・脆弱性
[数字でわかるサイバーセキュリティ] 約4割がセキュリティ被害、総務省「通信利用動向調査」 画像

[数字でわかるサイバーセキュリティ] 約4割がセキュリティ被害、総務省「通信利用動向調査」

コラム
「サイボウズ ガルーン」に複数の脆弱性、アップデートを呼びかけ(JVN) 画像

「サイボウズ ガルーン」に複数の脆弱性、アップデートを呼びかけ(JVN)

セキュリティホール・脆弱性
CMS「Geeklog IVYWE版」にXSSの脆弱性、パッチ適用を呼びかけ(JVN) 画像

CMS「Geeklog IVYWE版」にXSSの脆弱性、パッチ適用を呼びかけ(JVN)

セキュリティホール・脆弱性
ジャパンネット銀行および福岡銀行を騙るメールに注意、本文には「貴様」(フィッシング対策協議会) 画像

ジャパンネット銀行および福岡銀行を騙るメールに注意、本文には「貴様」(フィッシング対策協議会)

脅威動向
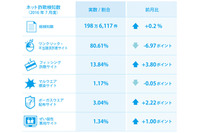
大手企業名を騙ったヤミ金融業者サイトを初めて検知、手法模索の結果か(BBソフトサービス) 画像

大手企業名を騙ったヤミ金融業者サイトを初めて検知、手法模索の結果か(BBソフトサービス)

脅威動向
ヘルプデスク向けチケット管理アプリケーションに複数の脆弱性(JVN) 画像

ヘルプデスク向けチケット管理アプリケーションに複数の脆弱性(JVN)

セキュリティホール・脆弱性
Drupal の RESTWS モジュールにおける遠隔から任意のコードが実行されてしまう脆弱性(Scan Tech Report) 画像

Drupal の RESTWS モジュールにおける遠隔から任意のコードが実行されてしまう脆弱性(Scan Tech Report)

エクスプロイト
Citibank の情シス担当者がコアルータを消去し 110 拠点に影響、21ヶ月の禁固刑 ~ 上司の叱責が発端(The Register) 画像

Citibank の情シス担当者がコアルータを消去し 110 拠点に影響、21ヶ月の禁固刑 ~ 上司の叱責が発端(The Register)

TheRegister
非公式ファンメイドゲーム「Pokemon Uranium」が公開停止、再アップロード先のダウンロードリンクの安全性は保証できず 画像

非公式ファンメイドゲーム「Pokemon Uranium」が公開停止、再アップロード先のダウンロードリンクの安全性は保証できず

脅威動向
複数の「D-Link」ルータ製品に重大な脆弱性、アップデートを呼びかけ(JVN) 画像

複数の「D-Link」ルータ製品に重大な脆弱性、アップデートを呼びかけ(JVN)

セキュリティホール・脆弱性
「UltraVNC repeater」に、任意のホストのポートに接続させられる脆弱性(JVN) 画像

「UltraVNC repeater」に、任意のホストのポートに接続させられる脆弱性(JVN)

セキュリティホール・脆弱性
月例セキュリティ情報9件を公開、最大深刻度「緊急」は5件(日本マイクロソフト) 画像

月例セキュリティ情報9件を公開、最大深刻度「緊急」は5件(日本マイクロソフト)

セキュリティホール・脆弱性
マルウェアもインフラも一度きり、極めて高度な犯罪グループを発見(カスペルスキー) 画像

マルウェアもインフラも一度きり、極めて高度な犯罪グループを発見(カスペルスキー)

脅威動向
勝手にGoogle Playアプリを購入し、インストールするトロイの木馬を確認(Dr.WEB) 画像

勝手にGoogle Playアプリを購入し、インストールするトロイの木馬を確認(Dr.WEB)

脅威動向
複数のWebブラウザに機微な情報が漏えいする脆弱性(JVN) 画像

複数のWebブラウザに機微な情報が漏えいする脆弱性(JVN)

セキュリティホール・脆弱性
アイ・オー・データ製の複数の録画HDDにデータを削除される脆弱性(JVN) 画像

アイ・オー・データ製の複数の録画HDDにデータを削除される脆弱性(JVN)

セキュリティホール・脆弱性
ブラジルのハッカー団体が「ポケモンGO」開発元Niantic CEOのJohn Hanke氏のTwitterアカウントを攻撃 画像

ブラジルのハッカー団体が「ポケモンGO」開発元Niantic CEOのJohn Hanke氏のTwitterアカウントを攻撃

脅威動向
Android標準ブラウザの旧バージョンに脆弱性(JVN) 画像

Android標準ブラウザの旧バージョンに脆弱性(JVN)

セキュリティホール・脆弱性
アップル「アカウントロック」、ハンゲーム「パスワード変更」メールに注意(フィッシング対策協議会) 画像

アップル「アカウントロック」、ハンゲーム「パスワード変更」メールに注意(フィッシング対策協議会)

脅威動向
コーディネート試着アプリにSSLサーバ証明書検証不備の脆弱性(JVN) 画像

コーディネート試着アプリにSSLサーバ証明書検証不備の脆弱性(JVN)

セキュリティホール・脆弱性
特殊詐欺の件数、被害額が5年ぶりに減少するも高水準--半期レポート(警察庁) 画像

特殊詐欺の件数、被害額が5年ぶりに減少するも高水準--半期レポート(警察庁)

脅威動向
Raytheon と Websense、StoneSoft が統合、日本市場への野心 ( Forcepoint ) 画像

Raytheon と Websense、StoneSoft が統合、日本市場への野心 ( Forcepoint )

業界動向
[緊急寄稿] 電脳コイルとポケモンGO の誘う AR 犯罪新時代 画像

[緊急寄稿] 電脳コイルとポケモンGO の誘う AR 犯罪新時代

コラム
Crestron Electronics製品に複数の脆弱性(JVN) 画像

Crestron Electronics製品に複数の脆弱性(JVN)

セキュリティホール・脆弱性
「Intel Crosswalk Project」にSSLサーバ証明書の検証が阻害される脆弱性(JVN) 画像

「Intel Crosswalk Project」にSSLサーバ証明書の検証が阻害される脆弱性(JVN)

セキュリティホール・脆弱性
違和感のないサイバー攻撃メールにするため使われる単語(IPA) 画像

違和感のないサイバー攻撃メールにするため使われる単語(IPA)

脅威動向
フィッシング、偽アプリ、Wi-Fi、ATM--オリンピック便乗サイバー攻撃に注意(Avast Software) 画像

フィッシング、偽アプリ、Wi-Fi、ATM--オリンピック便乗サイバー攻撃に注意(Avast Software)

脅威動向
ボット化したIoT機器が感染拡大を目的にTelnet探索を行っている可能性(警察庁) 画像

ボット化したIoT機器が感染拡大を目的にTelnet探索を行っている可能性(警察庁)

脅威動向
もっと見る
PageTop

脆弱性と脅威人気記事

  1. 警察庁「パスワードだけの認証はもう限界です」パスキー導入検討を呼びかけ

    警察庁「パスワードだけの認証はもう限界です」パスキー導入検討を呼びかけ

  2. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

  3. 警察庁が DMARC を郵便局に例えて紹介「Quarantine」「Reject」への移行促す

    警察庁が DMARC を郵便局に例えて紹介「Quarantine」「Reject」への移行促す

  4. Windows DNSに複数の脆弱性

    Windows DNSに複数の脆弱性

  5. 任天堂、Nintendo Switch の脆弱性を公表 ~ QRコード読み取りで情報漏えいの恐れ

    任天堂、Nintendo Switch の脆弱性を公表 ~ QRコード読み取りで情報漏えいの恐れ

  6. 臼杵市特設サイト旧ドメインを第三者が取得、当時配布したチラシのQRコードからアクセスしないよう注意呼びかけ

    臼杵市特設サイト旧ドメインを第三者が取得、当時配布したチラシのQRコードからアクセスしないよう注意呼びかけ

  7. Windows DNS に複数の脆弱性

    Windows DNS に複数の脆弱性

  8. SHIRASAGI に複数の脆弱性

    SHIRASAGI に複数の脆弱性

  9. マイクロソフトが 9 月のセキュリティ情報公開、悪用の事実を確認済みの脆弱性が 2 件

    マイクロソフトが 9 月のセキュリティ情報公開、悪用の事実を確認済みの脆弱性が 2 件

  10. a-blog cms にパストラバーサルの脆弱性

    a-blog cms にパストラバーサルの脆弱性

ランキングをもっと見る
PageTop