形骸化していたiOSガイドライン、「Path」の他にも連絡先データ無断使用(アップル) | ScanNetSecurity
2026.11.03(火)

形骸化していたiOSガイドライン、「Path」の他にも連絡先データ無断使用(アップル)

 米アップルは15日(現地時間)、広報担当のTom Neumayr氏がアプリの連絡先データ無断使用問題について発表した。iOSの修正版をリリースし、この行為を禁止する予定だという。

インシデント・事故 インシデント・情報漏えい
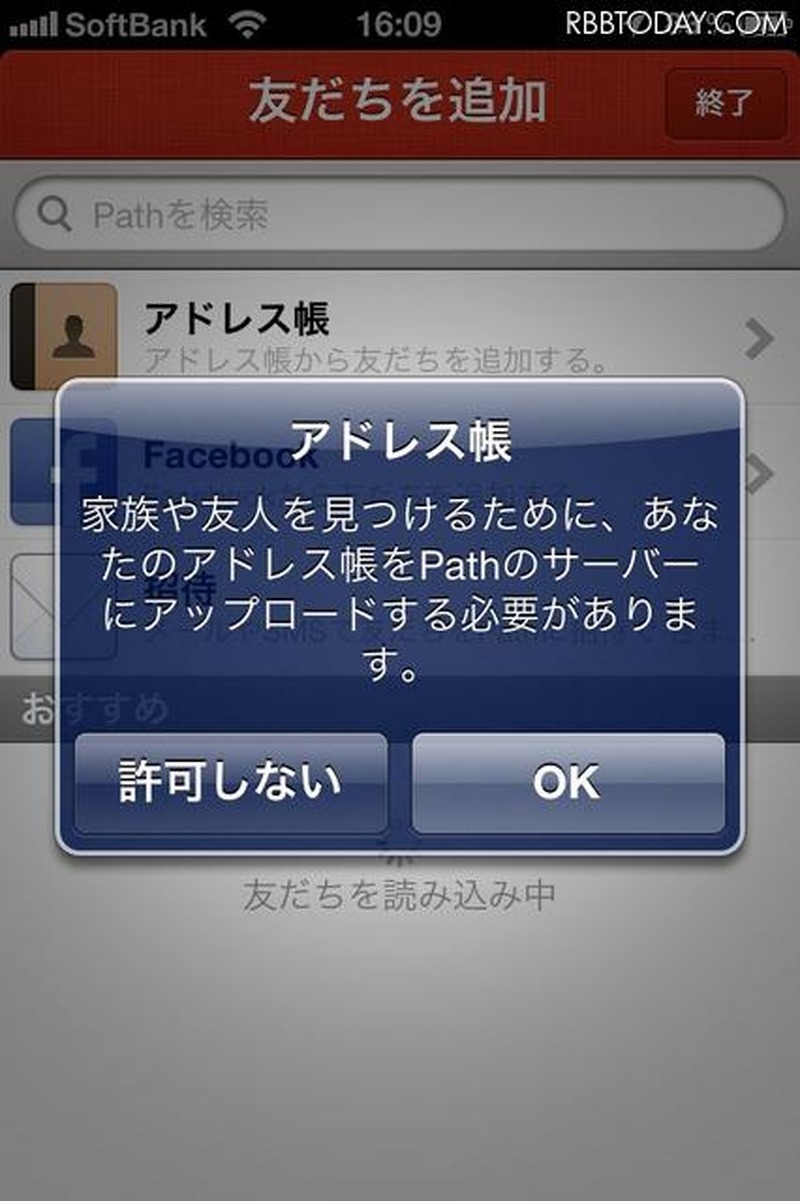
Pathのアプリはすでにオプトインが行われるように修正されている
Pathのアプリはすでにオプトインが行われるように修正されている 全 2 枚 拡大写真
 米アップルは15日(現地時間)、広報担当のTom Neumayr氏がアプリの連絡先データ無断使用問題について発表した。iOSの修正版をリリースし、この行為を禁止する予定だという。

 この問題は、ソーシャルネットワーク「Path」のアプリがiPhoneの連絡先データを無断で自社サーバーにアップロードしていたことが発覚して注目された。Pathは激しい非難を受けて全てのデータを削除したが、その後、同様の行為を行なっているアプリがほかにもあることがわかった。

 アプリが連絡先データを無断で使用することは、従来からアップルの定めるガイドラインで禁止されている。しかし、それを守っていないアプリが複数App Storeで配布されていたことについて、アップルにも責任の一端があるとする意見もある。アップルは全てのアプリについて、ガイドラインに違反していないか審査を行なっているはずだからだ。

 今回のアップルの発表は、形骸化していたガイドラインの内容を厳格に遵守させるためのものといえる。修正版ではアプリが連絡先データにアクセスするには、事前にユーザーに了解を求める「オプトイン」が必須となる。

 過去にはユーザーの位置情報を多くのアプリが勝手に使用していたことが問題となり、iOSの修正版で位置情報をアプリが使用する際はオプトインが必須となる修正が行われたことがある。

iOSの連絡先データ無断使用禁止を厳格化、修正版もリリース

《山田 正昭@RBB TODAY》
関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  4. GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

    GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop