大規模障害の復旧作業において、情報漏えいが発生した可能性(ファーストサーバ) | ScanNetSecurity
2026.11.19(木)

大規模障害の復旧作業において、情報漏えいが発生した可能性(ファーストサーバ)

 ファーストサーバは29日21時過ぎ、20日に発生した大規模障害の復旧作業において、ユーザーデータが混在し、一部で情報漏えいが発生した可能性があると発表した。

インシデント・事故 インシデント・情報漏えい
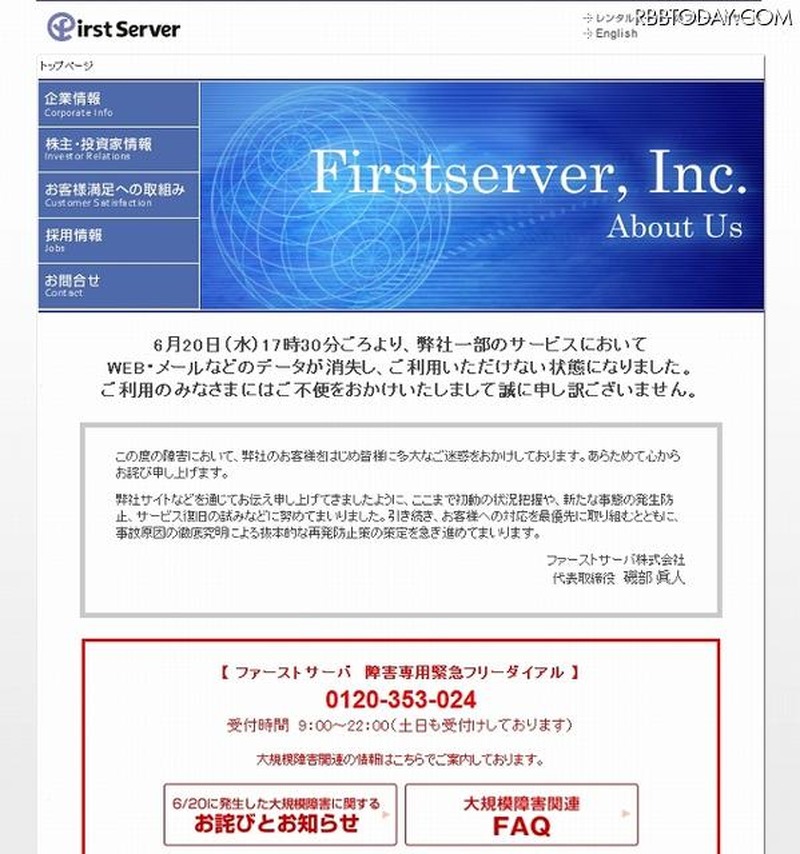
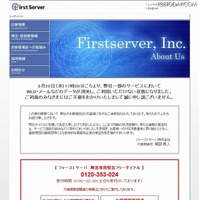
ファーストサーバの現在のトップページ。お詫びが掲載されている
ファーストサーバの現在のトップページ。お詫びが掲載されている 全 2 枚 拡大写真
 ファーストサーバは29日21時過ぎ、20日に発生した大規模障害の復旧作業において、ユーザーデータが混在し、一部で情報漏えいが発生した可能性があると発表した。

 対象サーバー数は103台で、最大2,308ユーザー(法人、非法人の契約者数)分の復元データの一部が、同じく障害の影響を受けた145ユーザーのデータ領域に混在した可能性があることを確認した。なお1ユーザーあたりの混在先は最大で6ユーザー。

 現在精査を進めているとともに、データが混在した可能性があるユーザーに対して個別に連絡を行い、同社が提供した復元ファイルの削除を依頼するとしている。

■障害専用緊急フリーダイアル
TEL : 0120-353-024
受付時間 9:00~22:00(土日も受付け)

ファーストサーバのトラブル、情報漏えいも発生していることが判明

《冨岡晶@RBB TODAY》
関連記事

この記事の写真
/

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop