標的型攻撃は日本の就業時間帯に合わせて実施--東京SOCレポート(日本IBM) | ScanNetSecurity
2026.11.13(金)

標的型攻撃は日本の就業時間帯に合わせて実施--東京SOCレポート(日本IBM)

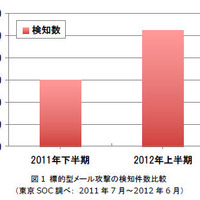
日本IBMは、「2012年上半期 東京SOC情報分析レポート」を発表した。標的型メール攻撃については、今期は前半期と比べて検知数が約2倍となった。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
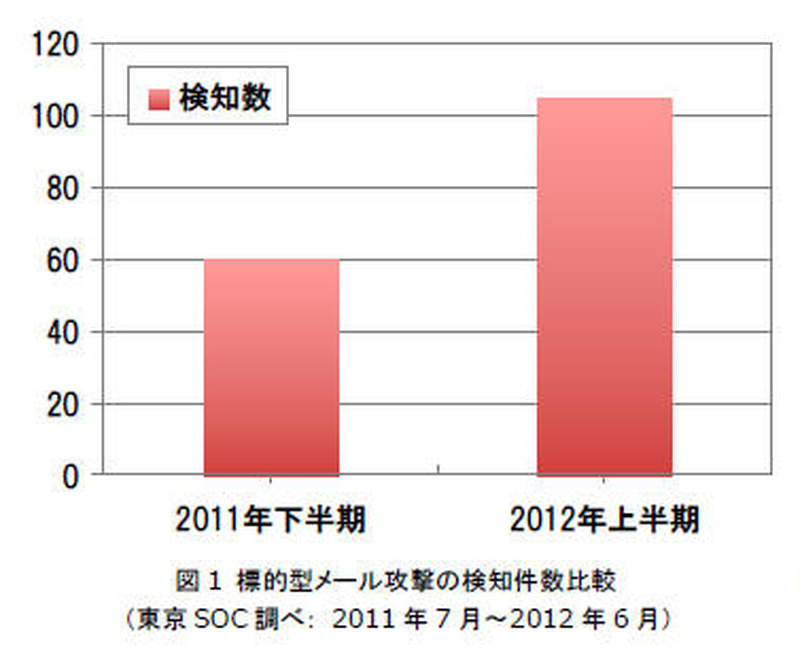
標的型メール攻撃は前半期と比べて検知数が約2倍に。悪用されやすい脆弱性の増加が原因とみられる。
標的型メール攻撃は前半期と比べて検知数が約2倍に。悪用されやすい脆弱性の増加が原因とみられる。 全 4 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は8月2日、「2012年上半期 東京SOC情報分析レポート」を発表した。本レポートは、全世界に9か所あるIBMセキュリティ・オペレーション・センター(SOC)にて観測した2012年上半期(1月~6月)のインターネット・セキュリティ関連情報に基づき、主として日本国内の企業環境に影響を与える脅威の動向を東京SOCが独自に分析しまとめたもの。レポートでは同半期の動向として4つのトピックを挙げている。

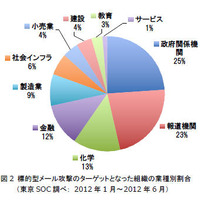
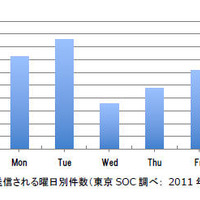
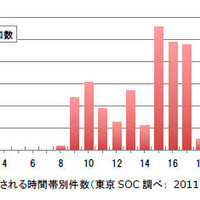
標的型メール攻撃については、今期は前半期と比べて検知数が約2倍となった。これは、添付ファイルとして攻撃コードを送ることが可能な脆弱性が新たに発見されると一時的に攻撃が増加する傾向があり、今期はこういった脆弱性が複数確認されたためとしている。ターゲットとなった組織は、政府関係機関25%、報道機関23%と高く、その他製造、金融、運輸などさまざまな組織が攻撃を受け、大企業だけでなく中小企業でも確認された。攻撃の多くは平日(月曜日から金曜日)であり、時間帯は9時から17時までで、2時から7時までは攻撃が行われていなかった。このような特徴から、攻撃者は日本の一般的な就業時間帯を中心に攻撃を行っているとみられる。ドライブ・バイ・ダウンロード攻撃も引き続き多数発生しており、Mac OSを狙う攻撃も確認された。Webアプリケーションへの攻撃は、SQLインジェクション攻撃が約8割となっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. オンライン麻雀に不正アクセス 会員情報流出 ~ 寄せられた激励メッセージに謝意 メールはスタッフ全員が目を通し必ず返信

    オンライン麻雀に不正アクセス 会員情報流出 ~ 寄せられた激励メッセージに謝意 メールはスタッフ全員が目を通し必ず返信

  4. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  5. 「ネットマイル」に不正アクセス、最大約549万人の会員情報等が漏えいした可能性

    「ネットマイル」に不正アクセス、最大約549万人の会員情報等が漏えいした可能性

ランキングをもっと見る
PageTop