みずほ銀行をかたるフィッシングメールが出回る(フィッシング対策協議会) | ScanNetSecurity
2026.10.02(金)

みずほ銀行をかたるフィッシングメールが出回る(フィッシング対策協議会)

 フィッシング対策協議会は12日、みずほ銀行をかたるフィッシングが登場したとして、注意喚起する文章を公開した。

脆弱性と脅威 脅威動向
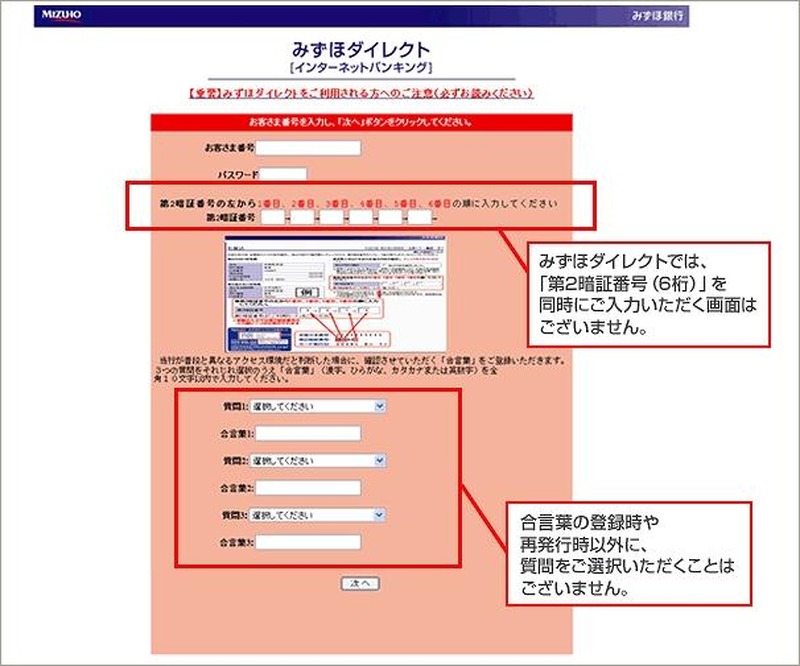
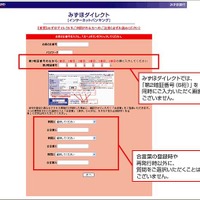
偽サイトの注意点・パターン1(みずほ銀行による)
偽サイトの注意点・パターン1(みずほ銀行による) 全 3 枚 拡大写真
 フィッシング対策協議会は12日、みずほ銀行をかたるフィッシングが登場したとして、注意喚起する文章を公開した。

 それによると、みずほ銀行をかたるフィッシングメールが出回っているとのこと。14時時点では、フィッシングサイトは稼働しており、JPCERT/CCにサイト閉鎖のための調査を依頼したとのこと。メールの本文は日本語で記述されており、偽のサイト「http://infosmbcnews.hk542.●●●●●●.com/」「http://infosmbcnews.sim20-102.●●●●●.com」に誘導する内容となっている。

 同協議会では、フィッシングサイトでログインに必要な情報(お客さま番号、第1暗証番号、第2暗証番号、ログインパスワード、合言葉)などを入力しないように注意することを呼びかけている。

 またみずほ銀行も、注意を呼びかけるページを公開。「当行を装い、みずほダイレクトのご契約内容などお客さまの情報を盗み取ろうとしている不審メールが発信されているとの情報が寄せられております」として、偽サイトの見分け方を解説している。

みずほ銀行をかたるフィッシングサイトが出現……フィッシング対策協議会が注意喚起

《冨岡晶@RBB TODAY》

関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop