内閣府を偽った不審メールを解析、標的型攻撃と同様のツールで作成(トレンドマイクロ) | ScanNetSecurity
2026.10.20(火)

内閣府を偽った不審メールを解析、標的型攻撃と同様のツールで作成(トレンドマイクロ)

トレンドマイクロは、内閣府を偽った不審メールを受信したという複数の報告を受け、解析を行った結果をブログで発表した。

脆弱性と脅威 脅威動向
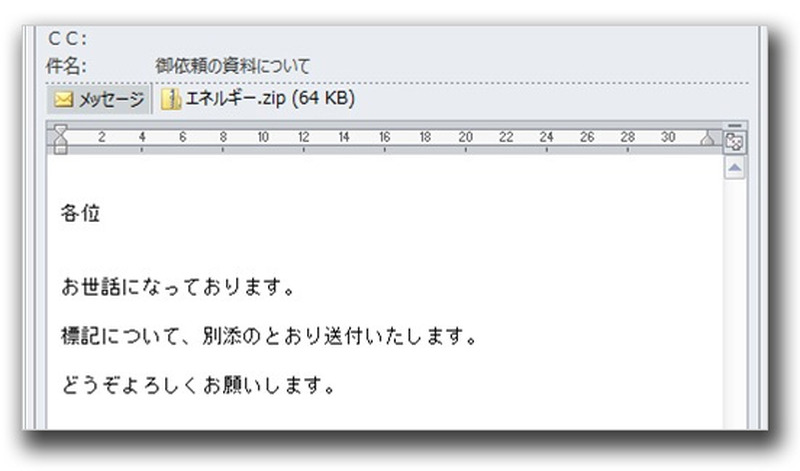
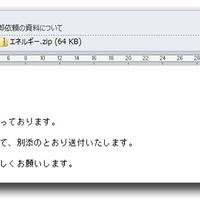
内閣府から送信されたように装ったメールの一例
内閣府から送信されたように装ったメールの一例 全 1 枚 拡大写真
トレンドマイクロ株式会社は10月12日、内閣府を偽った不審メールを受信したという複数の報告を受け、解析を行った結果をブログで発表した。今回確認された不正なメールは、内閣府に実在する人物を詐称した「御依頼の資料について」という件名のメール。詳細については添付されているファイル「エネルギー.ZIP」を確認するように促す本文になっていた。エネルギー問題のトピックに便乗したものと思われるものの、非常に漠然とした件名と本文から不特定多数に対して送りつけられる意図が想定される。事実、トレンドマイクロでは、業種的に関連性のない複数の組織から報告を受けているという。

今回のメールに添付されていたファイルは「BKDR_POISON.AB」というバックドア型不正プログラムであり、ファイル、プロセス、サービス、デバイスなどの操作といった機能はもちろん、シェルコマンドの実行や画面キャプチャ、Webカメラ表示の閲覧、マイク音声の取得、キャッシュされたパスワードの取得など、さまざまな機能を有する。

バックドア型不正プログラムに感染すると、PCやネットワーク上にある情報が攻撃者によって窃取、漏えいされる危険性があるため、個人だけでなく企業などの組織においても注意が必要。BKDR_POISON.ABは「PoisonIvy」というRAT作成ツールによって作成されたもので、使い勝手の良さから広く利用されている実情をトレンドマイクロで確認している。2012年上半期には、日本国内で確認されている標的型サイバー攻撃(持続的標的型攻撃)の約40%近くでこのPoisonIvyが使われていた。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

  2. えきねっと会員・大人の休日倶楽部会員の漏えいはなかったと判断 ~ IDCフロンティアへの不正アクセス

    えきねっと会員・大人の休日倶楽部会員の漏えいはなかったと判断 ~ IDCフロンティアへの不正アクセス

  3. 内閣官房国家サイバー統括室、不正アクセスによる漏えい等の事案を踏まえた対応について発表

    内閣官房国家サイバー統括室、不正アクセスによる漏えい等の事案を踏まえた対応について発表

  4. ソースネクストに不正アクセス、22,519,960件の会員情報が流出した可能性

    ソースネクストに不正アクセス、22,519,960件の会員情報が流出した可能性

  5. バーガーキング公式アプリに不正アクセス、約1,118万件の会員情報が漏えい

    バーガーキング公式アプリに不正アクセス、約1,118万件の会員情報が漏えい

ランキングをもっと見る
PageTop