auをかたるフィッシングメールが出回る、WebメールIDとパスワードを入力させる手口の存在を確認(フィッシング対策協議会) | ScanNetSecurity
2026.11.18(水)

auをかたるフィッシングメールが出回る、WebメールIDとパスワードを入力させる手口の存在を確認(フィッシング対策協議会)

 フィッシング対策協議会は26日、緊急情報「auをかたるフィッシング(2012/10/26)」を公開した。またKDDIも各顧客に注意を呼びかけるメールを配信している。

脆弱性と脅威 脅威動向
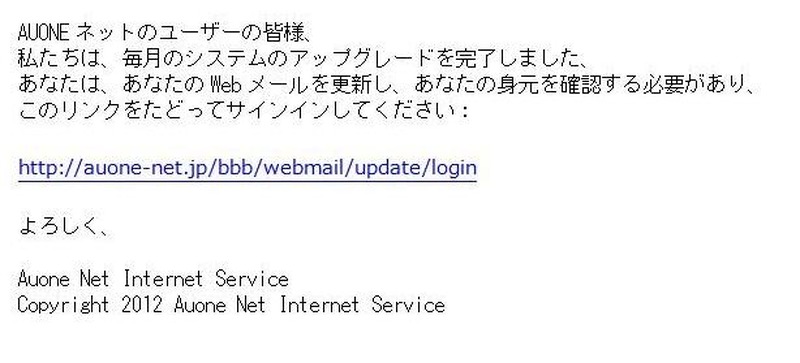
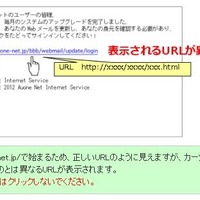
auを騙るフィッシングメール本文
auを騙るフィッシングメール本文 全 2 枚 拡大写真
 フィッシング対策協議会は26日、緊急情報「auをかたるフィッシング(2012/10/26)」を公開した。またKDDIも各顧客に注意を呼びかけるメールを配信している。

 それによると、au one net(KDDIのインターネットサービスブランド)をかたるフィッシングメールが出回っており、フィッシングサイトが公開されていたとのこと。同協議会では、24日17時にフィッシングサイトの停止を確認したとしているが、今後、類似のフィッシングサイトが公開される恐れもあるとして、注意を呼びかけている。

 またKDDIも「〈重要〉au one netをかたる不審なメールとフィッシングサイトについて」と題するページを公開。au one netの名前を騙ってメールを送りつけ、不正なau one net WEBメールのフィッシングサイトへ誘導し、WebメールIDとパスワードを入力させる手口の存在が確認されたとしている。同社は、au one net WEBメールにログインする際にはURLを確認すること、ID・パスワードを入力してしまった場合は、パスワードを変更することなどを推奨している。

au one netを騙るフィッシング詐欺が登場……フィッシング対策協議会とKDDIが注意喚起

《冨岡晶@RBB TODAY》
関連記事

この記事の写真
/

特集

PageTop

アクセスランキング

  1. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  2. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  3. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  4. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  5. オープンロジのシステムに不正アクセス、出荷データの持ち出しを確認

    オープンロジのシステムに不正アクセス、出荷データの持ち出しを確認

ランキングをもっと見る
PageTop