職員利用パソコンがコンピュータウイルスに感染、研究開発活動に係る不正行為の告発に関する情報等が外部に漏えいした可能性(JAEA) | ScanNetSecurity
2026.09.19(土)

職員利用パソコンがコンピュータウイルスに感染、研究開発活動に係る不正行為の告発に関する情報等が外部に漏えいした可能性(JAEA)

 日本原子力研究開発機構(JAEA、原子力機構)の職員の利用するパソコンが、コンピュータウイルスに感染し、原子力機構の保有する情報が外部に漏えいした可能性があることが判明した。原子力機構が5日に発表した。

インシデント・事故 インシデント・情報漏えい
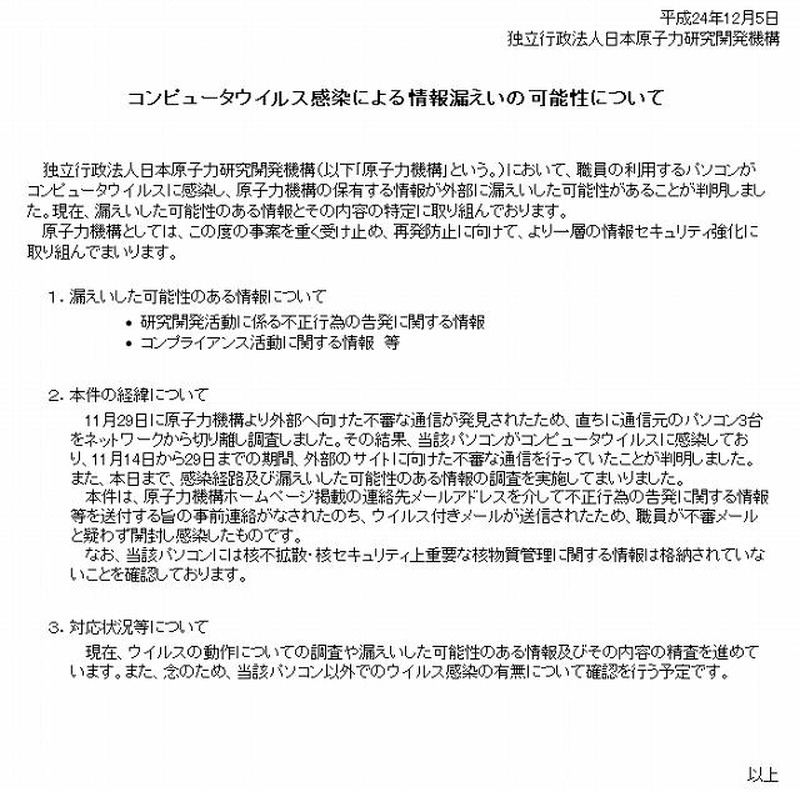
日本原子力研究開発機構による発表
日本原子力研究開発機構による発表 全 2 枚 拡大写真
 日本原子力研究開発機構(JAEA、原子力機構)の職員の利用するパソコンが、コンピュータウイルスに感染し、原子力機構の保有する情報が外部に漏えいした可能性があることが判明した。原子力機構が5日に発表した。

 11月29日に原子力機構より外部へ向けた不審な通信が発見されたため、通信元のパソコン3台をネットワークから切り離し調査。その結果、当該パソコンがコンピュータウイルスに感染しており、11月14日から29日までの期間、外部のサイトに向けた不審な通信を行っていたことが判明したという。

 ウイルス付きメールを、原子力機構ホームページ掲載の連絡先メールアドレスを介して受信した職員が、不審メールと疑わず開封したため、感染したとのこと。なお漏えいした可能性があるのは、研究開発活動に係る不正行為の告発に関する情報、コンプライアンス活動に関する情報などで、核不拡散・核セキュリティ上重要な核物質管理に関する情報は、格納されていなかった。

 原子力機構では現在、漏えいした可能性のある情報とその内容の特定に取り組んでいるとしている。

原子力機構、PCウイルス感染で情報漏えいの可能性……核セキュリティ情報は含まれず

《冨岡晶@RBB TODAY》
関連記事

この記事の写真
/

PageTop

アクセスランキング

  1. サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

    サーバ上にバックドア等の不正プログラムを設置 ~ 繋が運営するコーポレートサイトに不正アクセス

  2. ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

    ウェブ画面設定誤りが原因「オペラ銀河鉄道の夜」合唱申込フォーム入力の個人情報が閲覧可能に

  3. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  4. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  5. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

ランキングをもっと見る
PageTop