MySQLサーバの認証済ユーザでシステム制御を取得する手法の検証レポート(NTTデータ先端技術) | ScanNetSecurity
2026.11.16(月)

MySQLサーバの認証済ユーザでシステム制御を取得する手法の検証レポート(NTTデータ先端技術)

NTTデータ先端技術は、MySQLサーバの認証済ユーザによりシステム制御を取得する手法に関する検証レポートを公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
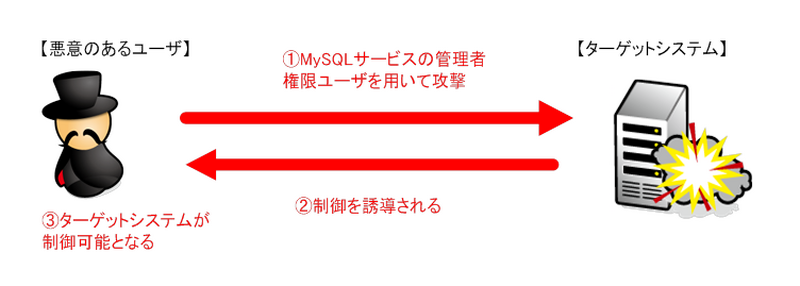
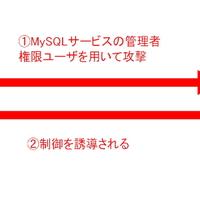
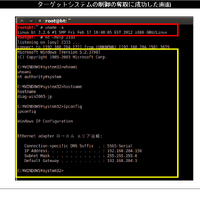
検証イメージ
検証イメージ 全 2 枚 拡大写真
NTTデータ先端技術株式会社は12月10日、MySQLサーバの認証済ユーザによりシステム制御を取得する手法に関する検証レポートを公開した。これは、データベース管理者ユーザに代表されるFILE権限を持つユーザにて、データベースに接続し、DUMPFILE機能を用いてローカルディスクにデータを生成後、WindowsのMOF(Managed Object Format)を利用することで、生成したコードを実行することが可能になるというもの。攻撃者が何らかの方法でMySQL上の管理ユーザでのアクセス権を取得した場合、OSのシステム権限も同時に掌握される。その結果、重要情報の改ざん、窃取をされてしまうといった危険性がある。同社では今回、この手法の再現性について検証を行った。

検証は、Windows Server 2003 SP2上のMySQL Server 5.5.28をターゲットシステムとして実施した。ターゲットシステム上のMySQLサーバに、データベース管理者権限ユーザで接続する。データベースの出力機能を利用し、リバースコネクトを実行するファイルをローカルに生成する。また、同様に生成したMOFファイルから、攻撃コードを含むファイルを実行することで、制御を取得する。今回の検証に用いた手法は、ターゲットシステム上から特定のサーバ、ポートへコネクションを確立させるよう誘導し、システムの制御を奪取するもの。これにより、リモートからターゲットシステムを操作可能となる。検証の結果、誘導先のコンピュータ(BackTrack)のコンソール上にターゲットシステム(Windows Server 2003)のプロンプトが表示され、コマンドを実行した結果が表示されたことから、ターゲットシステムの制御の奪取に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 創刊 28 周年記念キャンペーンのおしらせ(4)記念ノベルティ「ScanNetSecurity温泉旅館タオル」製作開始

    創刊 28 周年記念キャンペーンのおしらせ(4)記念ノベルティ「ScanNetSecurity温泉旅館タオル」製作開始

  2. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  3. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  4. マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

    マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

  5. プレステージ・インターナショナルグループの業務システムに不正アクセス、最大約550万件の顧客の個人情報が持ち出されたことを確認

    プレステージ・インターナショナルグループの業務システムに不正アクセス、最大約550万件の顧客の個人情報が持ち出されたことを確認

ランキングをもっと見る
PageTop