制御システムの脆弱性、「開発元が理解できず」公開が遅れるケースも(エフセキュアブログ) | ScanNetSecurity
2026.11.11(水)

制御システムの脆弱性、「開発元が理解できず」公開が遅れるケースも(エフセキュアブログ)

サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで制御システムの脆弱性について紹介している。

脆弱性と脅威 セキュリティホール・脆弱性
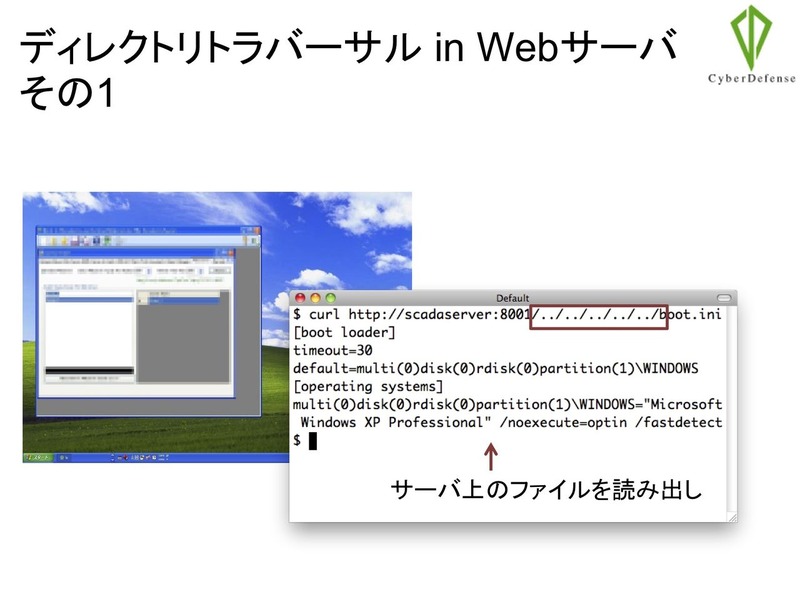
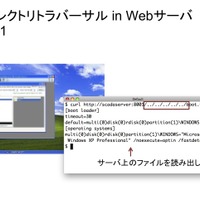
カンファレンスの際に福森氏が紹介したディレクトリトラバーサルの実例
カンファレンスの際に福森氏が紹介したディレクトリトラバーサルの実例 全 1 枚 拡大写真
サイバーディフェンス研究所の福森大喜氏は、ゲストブロガーとして参加するエフセキュアブログで12月19日、制御システムの脆弱性について紹介している。これは本年の2月、JPCERT/CCが主催する「制御システムセキュリティカンファレンス 2012」において、福森氏が制御システムが抱える脆弱性について具体的な事例を交えて、技術的な側面から発表した内容に関連するもの。調査の過程で発見された脆弱性は、米国の国土安全保障省の管轄で米国の制御システムセキュリティを担当する機関であるICS-CERTへ報告した。

その際に報告した脆弱性のうちの1件が、ようやく2012年9月にアドバイザリという形で公開された。しかし、このアドバイザリは脆弱性が修正されたことをアナウンスするものではなく、脆弱性が存在するにも関わらず放置され続けていることを注意喚起するという内容であった。この脆弱性はディレクトリトラバーサルであったが、脆弱性を理解できず、再現もできないと主張する開発元と、福森氏との再三にわたるやり取りを見ていたICS-CERTが業を煮やした形だ。報告から情報公開までに8カ月近くかかったという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  3. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

ランキングをもっと見る
PageTop