IEのメモリ利用不備により任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術) | ScanNetSecurity
2026.10.03(土)

IEのメモリ利用不備により任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術)

NTTデータ先端技術は、Microsoft Internet Explorerに発見されたリモートから任意のコードを実行される脆弱性に関する検証レポートを公開した。

脆弱性と脅威 セキュリティホール・脆弱性
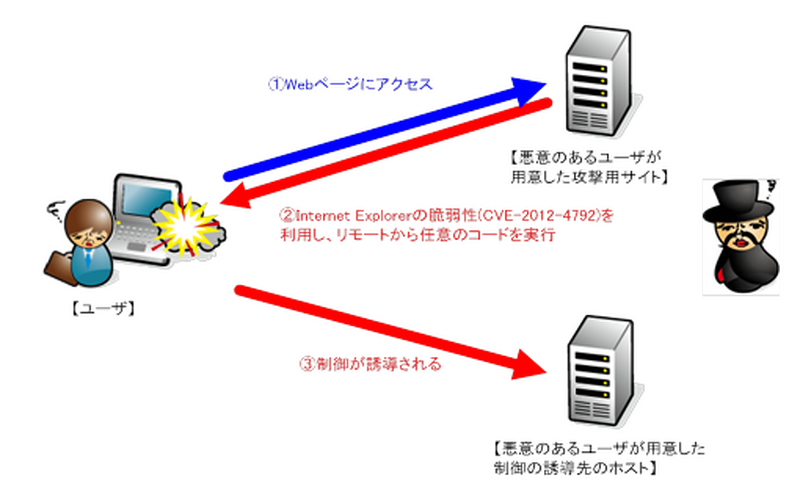
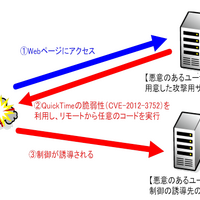
今回の検証イメージ
今回の検証イメージ 全 2 枚 拡大写真
NTTデータ先端技術株式会社は1月9日、Microsoft Internet Explorerに発見されたリモートから任意のコードを実行される脆弱性に関する検証レポートを公開した。これは、mshtml CDwnBindInfoオブジェクトが解放済みメモリを使用するために発生するもの。特別に細工されたJavaScriptを含むページをInternet Explorerが処理する際に、CDwnBindInfoオブジェクトを含むCDocオブジェクトを作成する。これにより、このオブジェクトはポインタを削除せずに解放され、IEは不正なメモリアドレスを呼び出すよう強制される。本レポート作成(2013年1月9日)時点において、Microsoft社から脆弱性への対策、回避策などのアナウンスが公開されている。しかし、本脆弱性を修正するバージョンはリリースされておらず、システムへの影響が大きいことから、脆弱性の再現性について検証を行った。

検証は、Windows 7(日本語版)上のInternet Explorer 8、およびWindows XP SP3(英語版)上のInternet Explorer 8をターゲットシステムとして実施した。ターゲットシステム上のInternet Explorerで、細工したWebページにアクセスさせることで、任意のコードを実行させる。ターゲットシステムは、悪意のあるユーザが用意したホストに制御が誘導される。今回の検証に用いたコードは、ターゲットシステム上から特定のサーバ、ポートへコネクションを確立させるよう誘導し、システムの制御を奪取するもの。これにより、リモートからターゲットシステムが操作可能となる。検証の結果、誘導先のコンピュータ(Debian)のコンソール上にターゲットシステム(Windows 7)のプロンプトが表示され、コマンドを実行した結果が表示されたことから、ターゲットシステムの制御の奪取に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  3. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

  4. バッファロー製 Wi-Fi ルータ WXR9300BE6P シリーズにパストラバーサルの脆弱性

    バッファロー製 Wi-Fi ルータ WXR9300BE6P シリーズにパストラバーサルの脆弱性

  5. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

ランキングをもっと見る
PageTop