Oracle Java SEに任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術) | ScanNetSecurity
2026.10.02(金)

Oracle Java SEに任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術)

NTTデータ先端技術は、Oracle Java SE JDK7およびJRE7に発見されたリモートから任意のコードを実行される脆弱性に関する検証レポートを公開した。

脆弱性と脅威 セキュリティホール・脆弱性
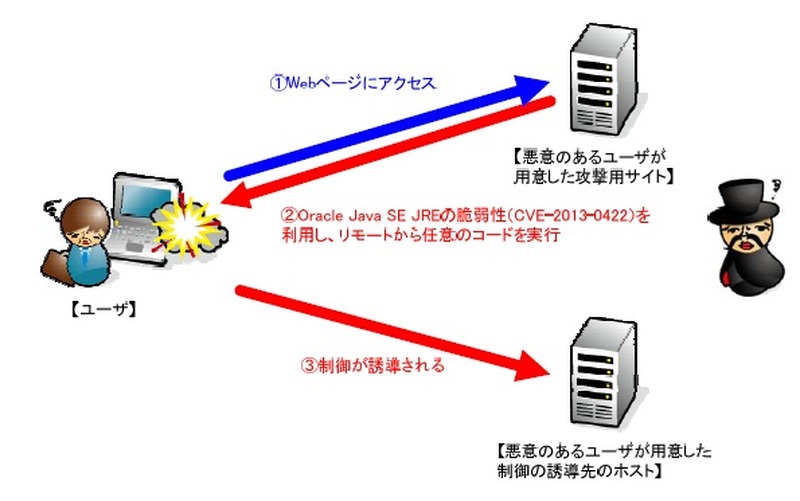
今回の検証イメージ
今回の検証イメージ 全 2 枚 拡大写真
NTTデータ先端技術株式会社は1月11日、Oracle Java SE JDK7およびJRE7に発見されたリモートから任意のコードを実行される脆弱性に関する検証レポートを公開した。本脆弱性(CVE-2013-0422)は、Java Management Extensions(JMX)MBeanコンポーネントが原因で、細工したコードによってJMX MBeanクラスがサンドボックス外のコードを実行してしまうというもの。この脆弱性により、リモートからJavaを実行するローカルユーザと同じ権限で任意のコードを実行される危険性がある。本脆弱性を利用した攻撃そのものが容易であり、システムに与える影響も大きいことから、本脆弱性の再現性について検証を行った。

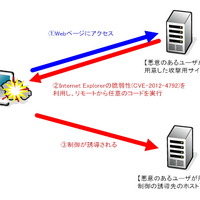
検証は、Windows XP SP3 Java SE JRE 7 Update 10およびWindows 7 Java SE JRE 7 Update 10をターゲットシステムとして実施した。ターゲットシステムで、悪意あるユーザが作成したWebページを閲覧させることで、攻撃コードを実行させる。これにより、ターゲットシステムにおいて任意のコードを実行させる。ターゲットシステムは、悪意のあるユーザが用意したホストに制御が誘導される。今回の検証に用いたコードは、ターゲットシステム上から特定のサーバ、ポートへコネクションを確立させるよう誘導し、システムの制御を奪取するもの。これにより、リモートからターゲットシステムが操作可能となる。検証の結果、誘導先のコンピュータ(Ubuntu 10)のターミナル上にターゲットシステム(Windows 7)のプロンプトが表示され、コマンドを実行した結果が表示されたことから、ターゲットシステムの制御の奪取に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

  5. IPA、情報セキュリティ早期警戒パートナーシップガイドライン改訂案を公開

    IPA、情報セキュリティ早期警戒パートナーシップガイドライン改訂案を公開

ランキングをもっと見る
PageTop