Javaのゼロデイ脆弱性がエクスプロイトキットに追加、攻撃検知も増加(日本IBM) | ScanNetSecurity
2026.11.12(木)

Javaのゼロデイ脆弱性がエクスプロイトキットに追加、攻撃検知も増加(日本IBM)

日本IBMは1月11日、Oracle JRE / JDK バージョン 7の脆弱性(CVE-2013-0422)を悪用する攻撃が増加しているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
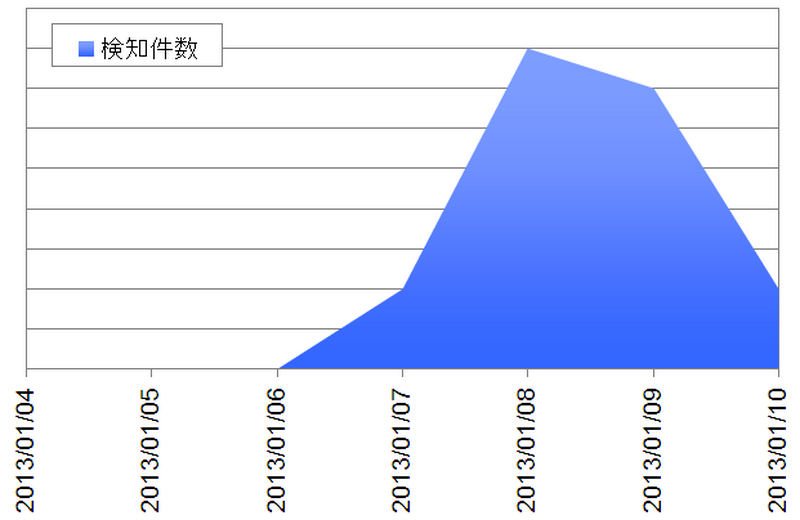
>Blackhole Exploit Kit によるマルウェアダウンロード件数の推移
>Blackhole Exploit Kit によるマルウェアダウンロード件数の推移 全 1 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は1月11日、Oracle JRE / JDK バージョン 7の脆弱性(CVE-2013-0422)を悪用する攻撃が増加しているとして、注意喚起を発表した。攻撃は不正なWebサイト経由で行われており、Blackhole Exploit KitやRedKitなどドライブ・バイ・ダウンロード攻撃で使用される複数のツール(Exploit Pack)に本脆弱性を悪用する機能が追加されている。

また東京SOCにおいても、Exploit Packによる攻撃を継続して確認しており、1月8日、9日には検知件数が増加している。また、本脆弱性の追加により今後被害の増加も予想されるとしており、ユーザに対し修正バージョンの早急なアップデートを推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  3. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop