JRE/JDKの既知の脆弱性を悪用する攻撃を確認、ターゲットは国内組織(日本IBM) | ScanNetSecurity
2026.11.12(木)

JRE/JDKの既知の脆弱性を悪用する攻撃を確認、ターゲットは国内組織(日本IBM)

日本IBMは、JRE/JDKの脆弱性を悪用するドライブ・バイ・ダウンロード攻撃を実際に行っているサイトの存在をTokyo SOCにおいて確認したと発表した。

脆弱性と脅威 脅威動向
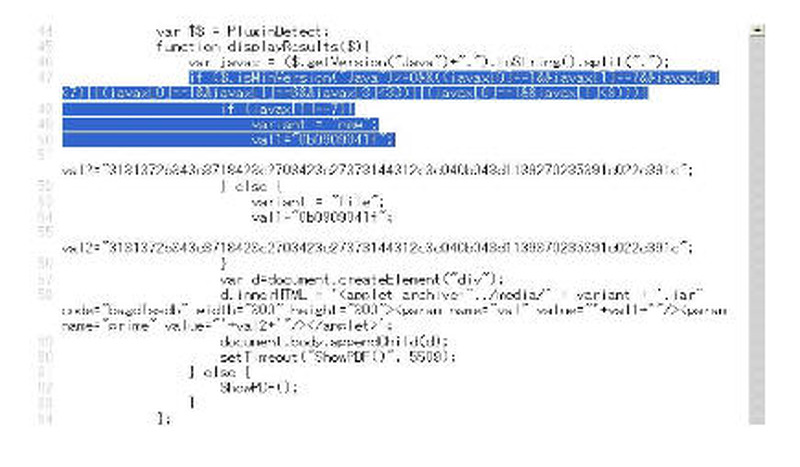
本脆弱性を悪用する不正なJarファイルをダウンロードさせようとする不正なHTMLファイルの一例
本脆弱性を悪用する不正なJarファイルをダウンロードさせようとする不正なHTMLファイルの一例 全 2 枚 拡大写真
日本アイ・ビー・エム株式会社(日本IBM)は11月12日、JRE/JDKの脆弱性を悪用するドライブ・バイ・ダウンロード攻撃を実際に行っているサイトの存在をTokyo SOCにおいて確認したと発表した。この脆弱性は、2012年10月に脆弱性情報(Oracle Java SE Critical Patch Update Advisory - October 2012)が公開されたもの。確認の結果、攻撃が有効であり、実際にアクセスすることでランサムウェアに感染するリスクがある。

現在のところTokyo SOCでは、国内組織をターゲットにしたこの脆弱性を悪用する攻撃は確認していない。しかし、実際の攻撃がすでに行われていることから、今後インターネット全体に攻撃が広がることが予想されるため、注意が必要としている。攻撃のターゲットとなる脆弱性は「JRE/JDK 7 update 7および、それ以前のバージョン」「JDK/JRE 6 Update 35 およびそれ以前のバージョン」であり、最新バージョンのJRE/JDKでは攻撃の影響を受けることはない。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  3. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop