「標的型攻撃はマルウェア対策の延長」では対策を誤る--ラックがレポート(ラック) | ScanNetSecurity
2026.10.23(金)

「標的型攻撃はマルウェア対策の延長」では対策を誤る--ラックがレポート(ラック)

ラックは、「統合リスク管理レポート vol.07『標的型攻撃にみるマルウェア対策のパラダイムシフト~カウンターインテリジェンス対策から標的型攻撃を考える~』」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
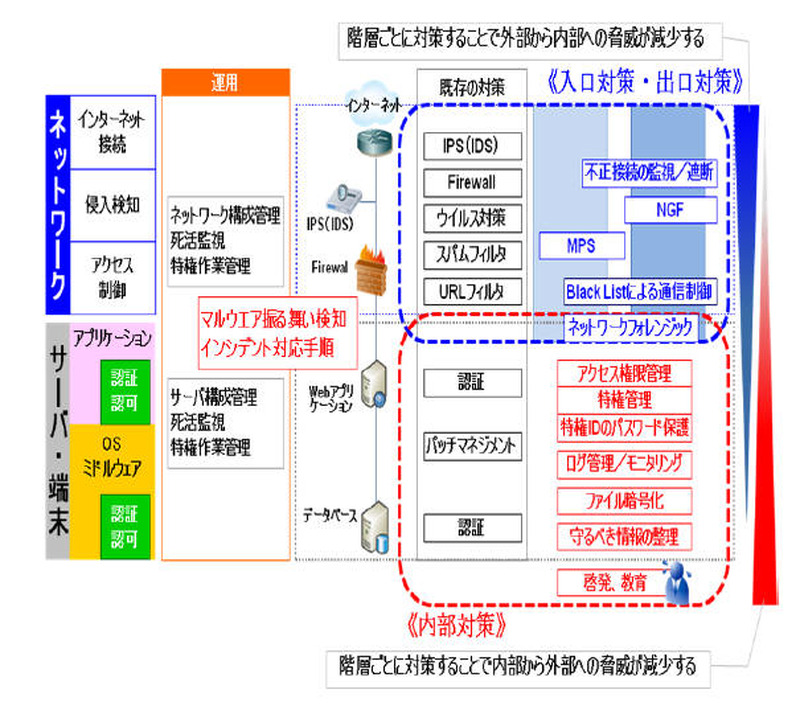
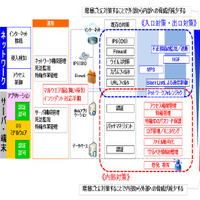
階層ごとの対策カテゴリ
階層ごとの対策カテゴリ 全 2 枚 拡大写真
株式会社ラックは1月22日、「統合リスク管理レポート vol.07『標的型攻撃にみるマルウェア対策のパラダイムシフト~カウンターインテリジェンス対策から標的型攻撃を考える~』」を公開した。本レポートは、同社のセキュリティコンサルティングチームが、過去の実績と経験を元に「今必要なセキュリティ対策」の在り方をレポートとしてまとめたもの。今回は、従来のセキュリティ対策は愉快犯による攻撃を想定し、網羅性を重視しているため、産業スパイ等のプロによる攻撃に対しては防ぎきれないとして、企業や組織を狙う標的型攻撃への対策について再考している。

標的型攻撃を既存のマルウェア対策の延長線上として考えることは、攻撃者の目的が異なるため、対策を誤ることになる。標的型攻撃対策には発想の転換を行い、「標的型攻撃=インテリジェンス(諜報)活動」という視点に立ち、カウンターインテリジェンス(対諜報)活動の観点から標的型攻撃への対策を考えるべきとしている。その第一歩として、「攻撃者が欲する情報は何か?」を明確にすることを挙げている。これらの本当に守るべき情報を明確にした上で、情報を守るという観点でアクセス制御を考慮する必要がある。そこで「入口対策」「出口対策」「内部対策」について、それぞれ考察している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

    近畿大学、Google Classroom上で誤って受講生の個人情報が記載されたシートを含むファイルを掲載

  2. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

  3. 電子書籍販売サイト「Renta!」への不正アクセスの可能性

    電子書籍販売サイト「Renta!」への不正アクセスの可能性

  4. 学校法人修道学園に不正アクセス、漏えいのおそれがある情報に学生に関するものは含まれず

    学校法人修道学園に不正アクセス、漏えいのおそれがある情報に学生に関するものは含まれず

  5. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

ランキングをもっと見る
PageTop