Ruby on Railsで任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術) | ScanNetSecurity
2026.09.30(水)

Ruby on Railsで任意のコードが実行される脆弱性の検証レポート(NTTデータ先端技術)

NTTデータ先端技術は、Ruby on Railsに発見されたリモートから任意のコードを実行される脆弱性に関する検証レポートを公開した。

脆弱性と脅威 セキュリティホール・脆弱性
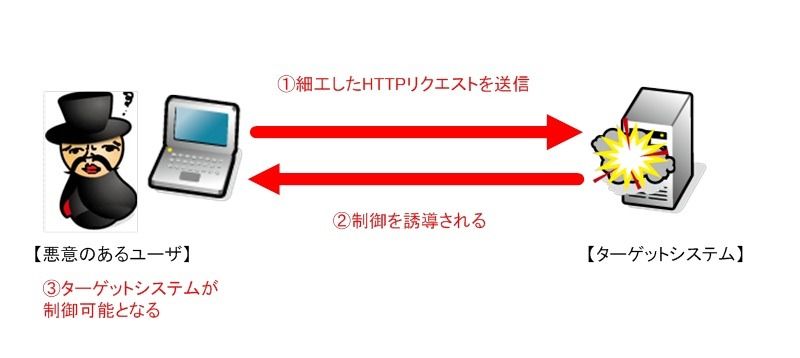
検証イメージ
検証イメージ 全 2 枚 拡大写真
NTTデータ先端技術株式会社は2月1日、Ruby on Railsに発見されたリモートから任意のコードを実行される脆弱性に関する検証レポートを公開した。本脆弱性(CVE-2013-0333)は、JavaScript Object Notation(JSON)パラメータ解析におけるJSONからYAMLへの変換不備に起因する。この脆弱性を悪用して、攻撃者はターゲットホスト上にて、Webサーバの動作権限で任意のコードの実行が可能になる。同社では、本脆弱性の再現性について検証を行った。

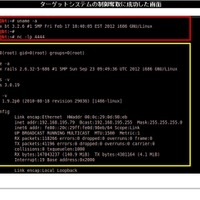
検証は、Debian 6.0.6上のRuby on Rails 3.0.19(Webサーバ・Ruby on Railsアプリケーションを含む)をターゲットシステムとして実施した。ターゲットシステムに細工したHTTPリクエストを送信し、Ruby on Railsを利用したアプリケーションを介してWebサーバの動作権限で任意のコードを実行させる。今回の検証に用いたコードは、ターゲットシステム上から特定のサーバ、ポートへコネクションを確立させるよう誘導し、システムの制御を奪取するもの。これにより、リモートからターゲットシステムを操作可能となる。検証の結果、誘導先のコンピュータ(Ubuntu 10)のターミナル上にターゲットシステム(Debian)のプロンプトが表示され、コマンドを実行した結果が表示されたことから、ターゲットシステムの制御の奪取に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

  2. モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

    モンベル・グローバルサイトに不正アクセス、最大15名分の個人情報が第三者に不正に取得された可能性

  3. 佐賀大学のNASにランサムウェア攻撃、ファイルが暗号化される被害

    佐賀大学のNASにランサムウェア攻撃、ファイルが暗号化される被害

  4. ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

    ランサムウェア被害件数が過去最多の123件に、警察庁が対策情報を紹介

  5. 日本郵便 調査請求 Web受付サービスに不正アクセス、一時的に受付を停止

    日本郵便 調査請求 Web受付サービスに不正アクセス、一時的に受付を停止

ランキングをもっと見る
PageTop