標的型攻撃の分析や戦略的対策を目的に米クラウドストライク社と協業(マクニカネットワークス) | ScanNetSecurity
2026.11.03(火)

標的型攻撃の分析や戦略的対策を目的に米クラウドストライク社と協業(マクニカネットワークス)

マクニカネットワークスは、標的型攻撃から企業の持つ知的財産や国家機密を守ることにフォーカスしたセキュリティテクノロジ企業である米クラウドストライク社と日本国内における同社サービスの独占販売について合意した

製品・サービス・業界動向 新製品・新サービス
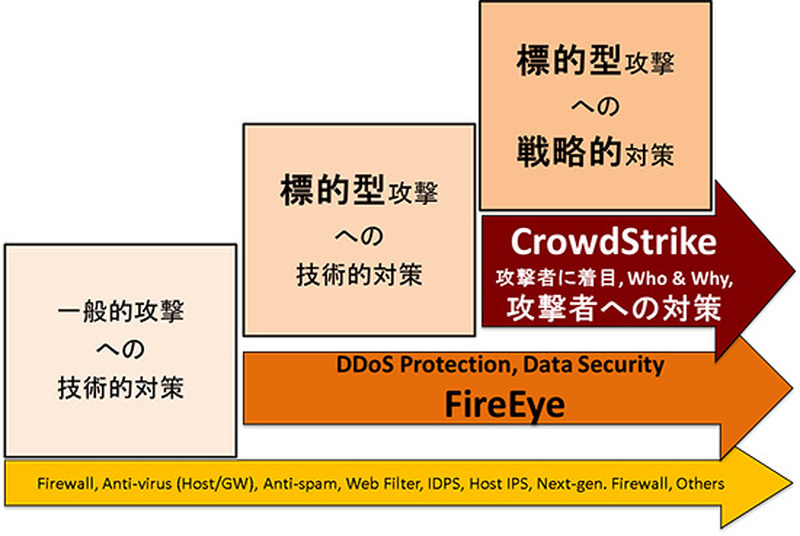
標的型攻撃への対策イメージ
標的型攻撃への対策イメージ 全 2 枚 拡大写真
マクニカネットワークス株式会社は1月31日、米クラウドストライク社と日本国内における米クラウドストライク社サービスの独占販売について合意したと発表した。米クラウドストライク社は、標的型攻撃から企業の持つ知的財産や国家機密を守ることにフォーカスしたセキュリティテクノロジ企業。企業の経営層をはじめとする組織のトップマネジメントの標的型攻撃に対する関心は、「誰が何故攻撃をしているのか?」を把握し、それに対する「戦略的な対策はどうすればいいのか?」へ移りつつある。

マクニカネットワークスは、これらの要望に応えるために「標的型攻撃への戦略的な対策」としてクラウドストライク社のサービスを提供する。クラウドストライク社のサービスでは、組織内で発見された攻撃に関連する各種構成要素や手法から、攻撃者が誰かを特定し、攻撃者の拠点、攻撃者の経済的背景、攻撃対象、攻撃能力、攻撃インフラおよび攻撃の指揮統制システムなどの情報を提供する。また、攻撃者の追跡調査や戦略的対策にも対応する。また、攻撃の検知や攻撃者の特定、戦略的対策の提案においてはFireEyeとも連携する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop