サイバー攻撃レポートを偽装した標的型攻撃について考察(トレンドマイクロ) | ScanNetSecurity
2026.11.16(月)

サイバー攻撃レポートを偽装した標的型攻撃について考察(トレンドマイクロ)

トレンドマイクロは、ソーシャルエンジニアリングの手口のひとつとして、米国セキュリティベンダのサイバー攻撃レポートを偽装した標的型攻撃についてブログで解説している。

脆弱性と脅威 脅威動向
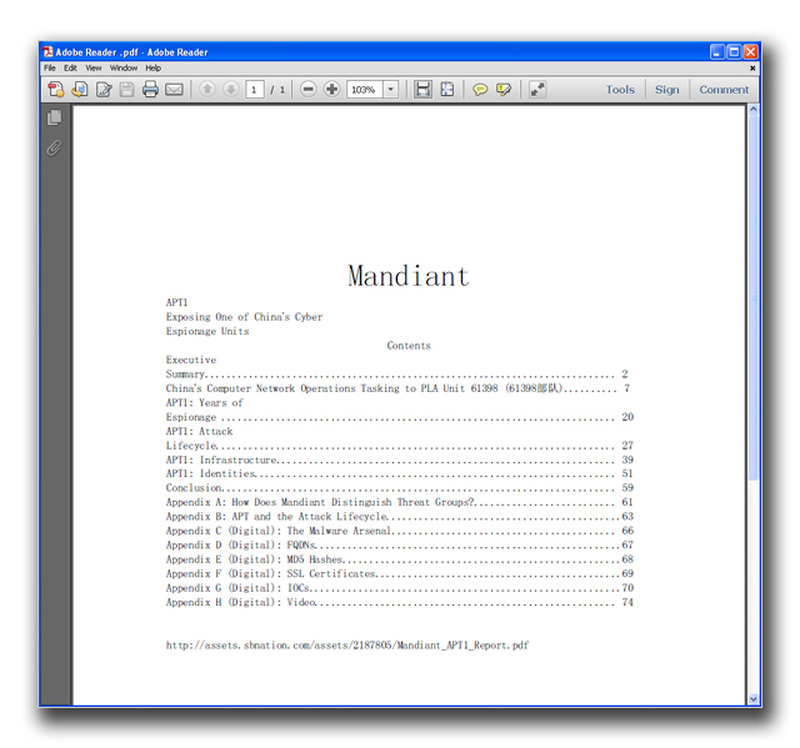
作成される PDFファイル
作成される PDFファイル 全 2 枚 拡大写真
トレンドマイクロ株式会社は2月26日、ソーシャルエンジニアリングの手口のひとつとして、米国セキュリティベンダのサイバー攻撃レポートを偽装した標的型攻撃についてブログで解説している。この手口は不安をあおることを目的とせず、むしろ警戒心を与えないようにしている。そして対象とするユーザの日常の行動に溶け込もうとしたり、ユーザの興味を利用したりしようとする。米国のセキュリティ会社「Mandiant」が、2月19日(米国時間)にレポートを公開したが、トレンドラボではそのレポートの名前を罠として利用する攻撃が報告されたことを確認している。

この攻撃で利用されたメッセージでは、レポート記事を読むことを推奨する内容となっており、そのレポートと思わせるPDFファイルが添付されている。もちろん、このPDFファイルは不正なファイルであり、トレンドマイクロの製品では「TROJ_PIDIEF.EVF」として検出される。またトレンドラボでは、記者を標的にしたと思われる Mandiant社のレポートを利用した他の攻撃についての報告も受けている。同様の事例として、Javaのゼロデイ攻撃を挙げている。この際の不正プログラムは、脆弱性に対応するOracleが公開した修正プログラムを装っていた。同社では、ユーザは常に警戒を怠ることなく、標的にされる可能性があるという意識を持つことを知っておく必要があるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  4. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  5. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

ランキングをもっと見る
PageTop