Linuxサーバを攻撃、ログイン情報を盗み出す「Linux.Sshdkit」(Dr.WEB) | ScanNetSecurity
2026.10.02(金)

Linuxサーバを攻撃、ログイン情報を盗み出す「Linux.Sshdkit」(Dr.WEB)

Dr.WEBは、「Linux.Sshdkit」と名付けられたトロイの木馬が、Linuxサーバ上のパスワードを盗む手段のひとつとして用いられていることが明らかになったと発表した。

脆弱性と脅威 脅威動向
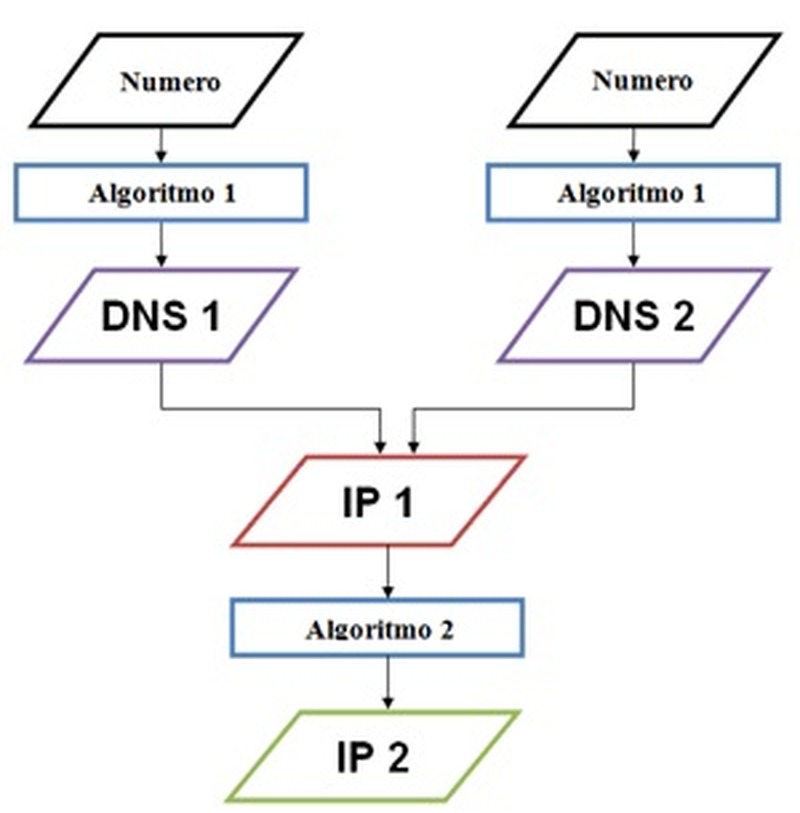
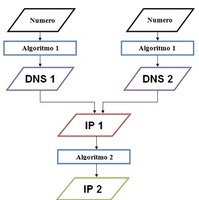
コマンドサーバーアドレスの生成ルーチン
コマンドサーバーアドレスの生成ルーチン 全 1 枚 拡大写真
株式会社Doctor Web Pacific(Dr.WEB)は2月27日、「Linux.Sshdkit」と名付けられたトロイの木馬が、Linuxサーバ上のパスワードを盗む手段のひとつとして用いられていることが明らかになったと発表した。これは同社が、感染するLinux Webサーバ数の増加を受け、独自の調査により判明したもの。このマルウェアはLinuxディストリビューションの32bit版および64bit版で利用可能なライブラリファイル。拡散方法については明らかになっていないが、深刻な脆弱性を悪用して攻撃対象となるサーバ上にインストールされていると考えられる。

インストールされると自身のコードをsshdプロセスに挿入し、このプロセスの認証ルーチンを使用する。セッションが開始され、ユーザがログインとパスワードを入力すると、トロイの木馬によってUDPプロトコル経由でリモートサーバへ送信されるが、特殊なアルゴリズムを使用して1日置きに新しいコマンドサーバアドレスを生成する。このアルゴリズムによってDNS名を2つ生成し、DNS名が同一のIPアドレスを参照している場合は別のIPに変更、盗んだ情報を送信する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop