クーポンアプリを装い情報を盗もうとする不正Androidアプリ、韓国で続々(トレンドマイクロ) | ScanNetSecurity
2026.10.02(金)

クーポンアプリを装い情報を盗もうとする不正Androidアプリ、韓国で続々(トレンドマイクロ)

トレンドマイクロは、クーポンアプリを装ってAndroid端末の情報を盗み出そうとする複数のウイルスが韓国で相次いで報告されているとして、ブログで事例を解説している。

脆弱性と脅威 脅威動向
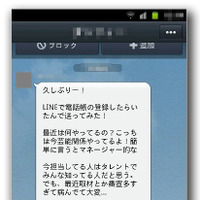
報告されているファーストフード店を装ったアプリインストールを促すテキストメッセージ(日本語訳)
報告されているファーストフード店を装ったアプリインストールを促すテキストメッセージ(日本語訳) 全 6 枚 拡大写真
トレンドマイクロ株式会社は2月28日、クーポンアプリを装ってAndroid端末の情報を盗み出そうとする複数のウイルスが韓国で相次いで報告されているとして、ブログで事例を解説している。今回確認された事例は、韓国語でファーストフード店を装ったSMSメッセージから始まる。短縮URLのリンク先から期間限定でアプリをインストールして来店すれば商品がもらえるという広告メールを装ったもの。スーパーマーケット店や写真集アプリ、セキュリティ対策アプリを騙った事例も確認されている。

サーティワンアイスクリームを装った「ANDROIDOS_FAKEGUARD.A」とスターバックスを装った「ANDROIDOS_SMSILENCE.A」の事例では、リンク先からダウンロードしたファイルをインストールし、アプリを起動すると偽のエラー画面が表示される。この手法は日本国内で報告された「ANDROIDOS_CONTACTS」ファミリと類似している。アプリ起動時の通信内容を見ると、攻撃者の用意したサーバで待ち受けている「/Android_SMS/installing.php」に対して HTTP POST通信を行い、インストールの成功として被害者端末の電話番号を報告していることが判明した。別の事例では、着信したテキストメッセージの監視が行われていることが明らかになっている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  5. 不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

    不正プログラム設置 ~ 東京大学大学院医学系研究科公共健康医学専攻ウェブサイトに不正アクセス

ランキングをもっと見る
PageTop