Android版「Sleipnir」に任意のエクステンションAPIが呼び出される脆弱性(JVN) | ScanNetSecurity
2026.09.28(月)

Android版「Sleipnir」に任意のエクステンションAPIが呼び出される脆弱性(JVN)

IPAおよびJPCERT/CCは、フェンリルが提供するAndroid向けのWebブラウザ「Sleipnir Mobile for Android」に任意のエクステンション API が呼び出される脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
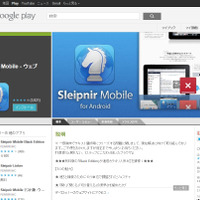
GooglePlayの「Sleipnir Mobile for Android」ページ
GooglePlayの「Sleipnir Mobile for Android」ページ 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は4月12日、フェンリル株式会社が提供するAndroid向けのWebブラウザ「Sleipnir Mobile for Android」に任意のエクステンション API が呼び出される脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。

「Sleipnir Mobile for Android 2.8.0 およびそれ以前」「Sleipnir Mobile for Android Black Edition 2.8.0 およびそれ以前」には、細工されたWebページから任意のエクステンション API を呼び出される脆弱性(CVE-2013-2304)が存在する。この脆弱性によって、細工されたWebページにアクセスすることで意図しないファイルをダウンロードさせられたり、当該ブラウザでログイン済みのサイトの HTTP レスポンスボディの情報を窃取される可能性がある。JVNでは、開発者が提供する情報をもとに最新版へアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. PCデポのメールドメインの認証情報を不正利用、約1,800通の不審メールを送信

    PCデポのメールドメインの認証情報を不正利用、約1,800通の不審メールを送信

  2. REXTにランサムウェア攻撃、流出した可能性のある情報の一部がインターネット上に掲載

    REXTにランサムウェア攻撃、流出した可能性のある情報の一部がインターネット上に掲載

  3. 旭化成の元従業員が不正競争防止法違反で逮捕、機密情報持ち出し中国企業「山東聖泉」へ流出

    旭化成の元従業員が不正競争防止法違反で逮捕、機密情報持ち出し中国企業「山東聖泉」へ流出

  4. 「@cosme」に登録した個人情報が20分間閲覧可能に、社内でのファイル受け渡し時に外部ファイル転送サービスを利用

    「@cosme」に登録した個人情報が20分間閲覧可能に、社内でのファイル受け渡し時に外部ファイル転送サービスを利用

  5. CSIRT支援室 第38回 DEF CON CTF Finalsとは? 世界最高峰と呼ばれるハッキング競技の決勝戦

    CSIRT支援室 第38回 DEF CON CTF Finalsとは? 世界最高峰と呼ばれるハッキング競技の決勝戦

ランキングをもっと見る
PageTop