「My JR-EAST」に不正ログイン、97名が被害(JR東日本) | ScanNetSecurity
2026.09.14(月)

「My JR-EAST」に不正ログイン、97名が被害(JR東日本)

 東日本旅客鉄道(JR東日本)は17日、JR東日本グループが提供する「My JR-EAST」において、不正なログインが確認されたことを発表した。

インシデント・事故 インシデント・情報漏えい
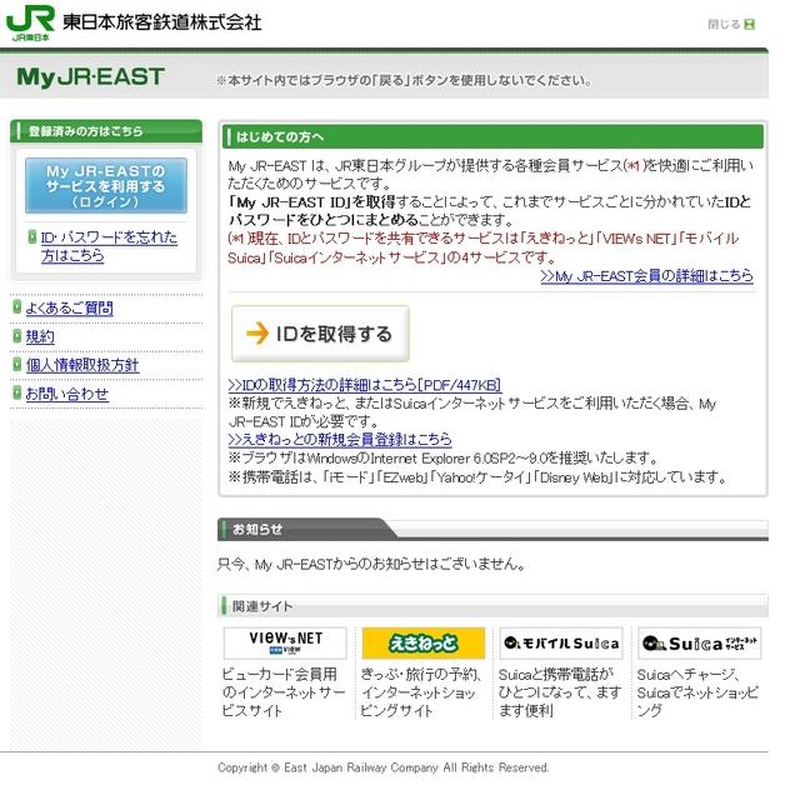
「My JR-EAST」トップページ
「My JR-EAST」トップページ 全 2 枚 拡大写真
 東日本旅客鉄道(JR東日本)は17日、JR東日本グループが提供する「My JR-EAST」において、不正なログインが確認されたことを発表した。

 「My JR-EAST」は、JR東日本グループが提供する各種会員サービスアカウント(IDとパスワード)を「My JR-EAST ID」を取得することによって、一つに取りまとめるサービス。今回JR東日本では、大手サイトなどで頻発している不正ログイン事件を受け、自主調査を行ったところ、不正ログインの事実を発見したとしている。

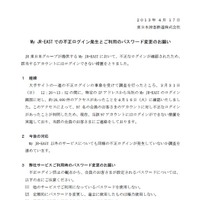
 具体的には、3月31日12:26~13:52の間に、特定のIPアドレスから「My JR-EAST」のログイン画面に対し、約26,000件のアクセスがあったことを、4月16日に確認。このアクセスによって、97名の会員のアカウントに対し不正ログインがあったことが判明したため、現在、当該97アカウントにログインができない措置を実施した。また当該会員に連絡を行った。

 現在JR東日本では、My JR-EAST以外のサービスについても同様の不正ログインが発生していないか調査を進めている。また不正ログイン防止の観点から、パスワードの流用、安易なパスワードの設定を避けるよう、会員に呼びかけている。

JR東日本のアカウントサービス「My JR-EAST」に不正ログイン……97名が被害

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

  4. DEF CON CTF世界一への20年辿るコラム2本公開 ~ 福森大喜・小池悠生ほか当事者インタビュー

    DEF CON CTF世界一への20年辿るコラム2本公開 ~ 福森大喜・小池悠生ほか当事者インタビュー

  5. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

ランキングをもっと見る
PageTop