産業制御システムに設置したハニーポット、18時間で最初の攻撃(トレンドマイクロ) | ScanNetSecurity
2026.11.12(木)

産業制御システムに設置したハニーポット、18時間で最初の攻撃(トレンドマイクロ)

トレンドマイクロは、産業制御システム(ICS: Industrial Control Systems)へのサイバー攻撃の実態を調査・分析したレポート「産業制御システムへのサイバー攻撃 実態調査レポート」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
「産業制御システムへのサイバー攻撃 実態調査レポート」
「産業制御システムへのサイバー攻撃 実態調査レポート」 全 4 枚 拡大写真
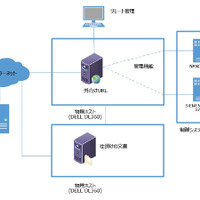
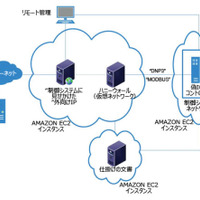
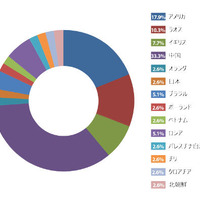
トレンドマイクロ株式会社は4月24日、産業制御システム(ICS: Industrial Control Systems)へのサイバー攻撃の実態を調査・分析したレポート「産業制御システムへのサイバー攻撃 実態調査レポート」を同日公開したと発表した。レポートによると、同社の調査・研究チームが調査用に水道設備のインフラ制御システムに見せかけたハニーポットを作成し、2012年11月にインターネット上に公開したところ、公開からわずか18時間で最初のサイバー攻撃の兆候がみられた。最終的に、28日間で計39件のサイバー攻撃を確認したという。攻撃元IPを調べると、最も多いのは中国(約33%)、次いでアメリカ(約18%)からの攻撃で、日本国内からとみられる攻撃も確認された。

攻撃の内容をさらに分析したところ、水道設備の稼働状況を診断するためのファイルに不正アクセスして改変しようとするものや、水ポンプ作動システムを冷却するためのCPUファン速度を改変しようとするものが含まれていた。これらは産業制御システムをのっとり、インフラシステムに障害を引き起こそうとする意図的な攻撃であると推測される。このような攻撃が実際のインフラシステムに対して行われた場合、人々の生活に大きな影響を及ぼす恐れがあるとしている。また、同じ攻撃者から複数回にわたって実行されていると推測される攻撃活動も確認された。ある脆弱性を狙った攻撃に一度失敗すると、次の攻撃では別の脆弱性が狙われるなど、攻撃が成功するまで執拗に攻撃を続けており、攻撃者は明確な目的を持って攻撃活動を行っていることがうかがわれるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  4. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop