「Internet Explorer 8」にリモートコード実行のゼロデイ脆弱性(IPA) | ScanNetSecurity
2026.10.02(金)

「Internet Explorer 8」にリモートコード実行のゼロデイ脆弱性(IPA)

IPAは、日本マイクロソフト社のInternet Explorer 8(IE 8)の脆弱性対策について注意喚起を発表した。

脆弱性と脅威 セキュリティホール・脆弱性
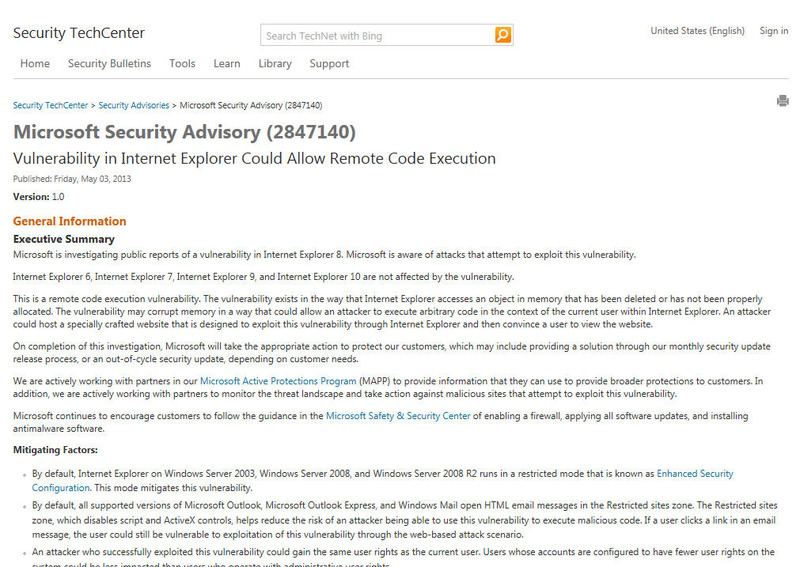
マイクロソフトによる情報
マイクロソフトによる情報 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)は5月7日、日本マイクロソフト社のInternet Explorer 8(IE 8)の脆弱性対策について注意喚起を発表した。IE 8には、リモートからコードを実行される脆弱性(CVE-2013-1347)が存在する。本脆弱性を悪用された場合、アプリケーションプログラムが異常終了したり、攻撃者によってPCを制御される可能性がある。

IPAでは対策として、日本マイクロソフト社から提供される情報「Microsoft Security Advisory(2847140)」を参照すること。また、Enhanced Mitigation Experience Toolkit(EMET)の使用や、インターネットおよびローカルイントラネットセキュリティゾーンの設定を「高」にすることを挙げている。なお、すでに本脆弱性に関連した攻撃が確認されているとの情報があるため、IPAでは至急、回避策を適用するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  3. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  4. 日本標準時の供給サービスで異常、誤った時刻を配信

    日本標準時の供給サービスで異常、誤った時刻を配信

  5. 「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

    「郵便局アプリ」に不正アクセス、顧客情報を不正に取得

ランキングをもっと見る
PageTop