Webサイト改ざんが昨年より2倍のペースで増加、対策を呼びかけ(@police) | ScanNetSecurity
2026.10.13(火)

Webサイト改ざんが昨年より2倍のペースで増加、対策を呼びかけ(@police)

警察庁は、Webサイト改ざん事案の多発について「@police」において注意喚起を発表した。

脆弱性と脅威 脅威動向
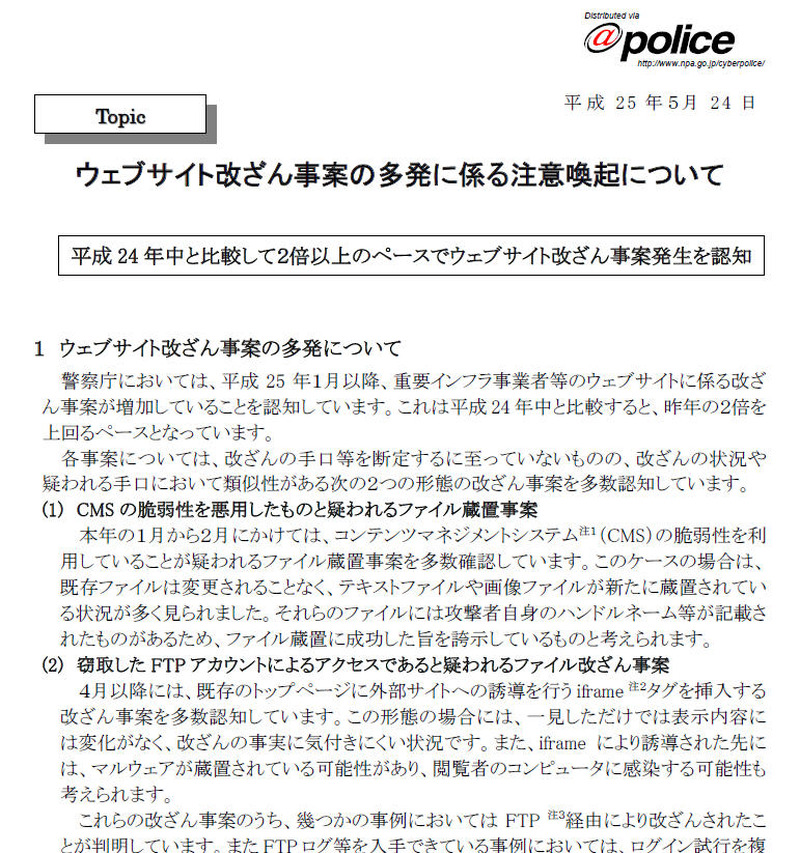
警察庁による発表(@police)
警察庁による発表(@police) 全 1 枚 拡大写真
警察庁は5月24日、Webサイト改ざん事案の多発について「@police」において注意喚起を発表した。同庁では2013年1月以降、重要インフラ事業者などのWebサイトに係る改ざん事案が増加していることを認知しており、そのペースは昨年の2倍を上回っている。各事案については、改ざんの手口などを断定するに至っていないものの、改ざんの状況や疑われる手口において類似性がある2つの形態を多数認知しているという。

ひとつは、CMSの脆弱性を悪用したものと疑われるファイル蔵置事案で、1月から2月にかけて多数確認された。このケースでは、既存ファイルは変更されることなく、テキストファイルや画像ファイルが新たに蔵置されている状況が多く見られた。もうひとつは、窃取したFTPアカウントによるアクセスであると疑われるファイル改ざん事案で、4月以降に多数確認している。これは既存のトップページに外部サイトへの誘導を行うiframeタグを挿入するもので、一見しただけでは表示内容には変化がなく、改ざんの事実に気付きにくい。同庁では、CMSを利用しているWebサイトおよびFTPアカウントの管理を適切に行うことが必要であるとして、具体的な推奨対策を紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

    ローソンのアカウントサービスに不正アクセス、215 万 5,345 件のローソン ID が漏えい

  2. JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨

    JPCERT/CC、国内組織への不正アクセスに関する注意喚起を公開 API悪用などへの対策を推奨

  3. 教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

    教育産業のメールアカウントに不正アクセス、フィッシングメールで Microsoft365 アカウントの認証情報が窃取されたことが原因

  4. 家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

    家計簿アプリ「くふう Zaim」に不正アクセス、一部の登録情報を異なる内容に書き換え

  5. 穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

    穴吹ハウジングサービスがオーナーズサイトを一時停止、直ちに情報漏えいにつながるものではないが追加対策を講じることが望ましい

ランキングをもっと見る
PageTop