新生銀行を騙るフィッシングサイトを確認(フィッシング対策協議会) | ScanNetSecurity
2026.11.12(木)

新生銀行を騙るフィッシングサイトを確認(フィッシング対策協議会)

フィッシング対策協議会は、新生銀行を騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
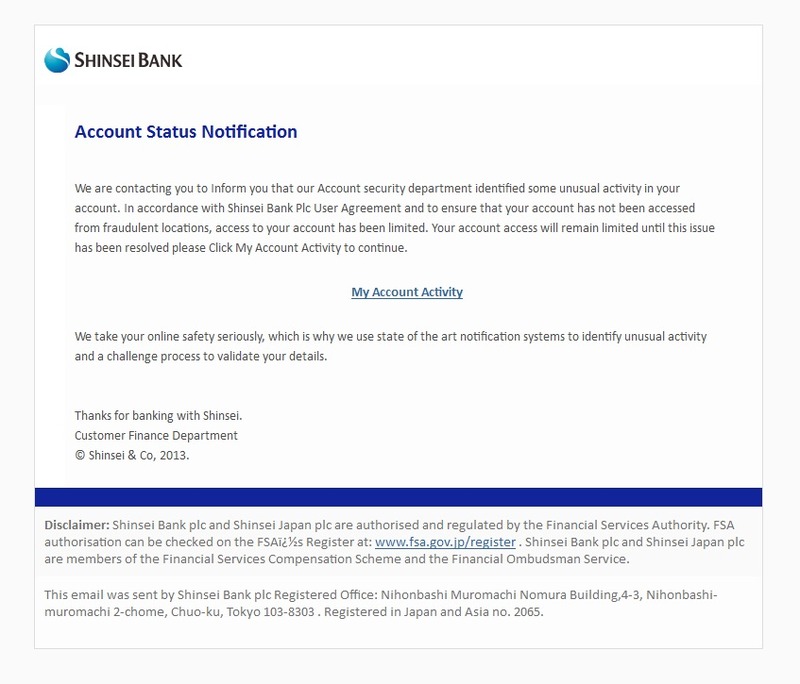
新生銀行を騙るフィッシングメール
新生銀行を騙るフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は5月29日、新生銀行を騙るフィッシングメールが出回っているとして注意喚起を発表した。これは新生銀行からのメールを騙るもので、英語のメールとなっている。メールには、いくつかのセキュリティ機能を有効にするためにログインを促すもので、リンクをクリックすると英語のログイン画面が表示される。ここではアカウント名と暗証番号、パスワードを入力させようとする。確認されているフィッシングサイトのURLは以下の通り。

短縮URL
http://tinyurl.com/●●●●

転送先のフィッシングURL
http://●●●●.com/floreseborboletas/thumbnails/japaneseupd/login_index.htm
http://www.●●●●.com/floreseborboletas/thumbnails/japaneseupdat/login_index.htm
http://●●●●●.net/images/index_shinsei_2805_6.html

5月29日12時の時点でフィッシングサイトは稼働中であり、同協議会ではJPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてログインに必要な情報(ログインIDやパスワード)を入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

ランキングをもっと見る
PageTop