
Webサイト改ざんに関する注意喚起を発表、2013年4月以降に約1,000件のインシデント報告を受領(JPCERT/CC)
JPCERTコーディネーションセンター(JPCERT/CC)は7日、「Webサイト改ざんに関する注意喚起」を発行した。JPCERT/CCでは、2013年4月以降に約1000件と、多数のWebサイト改ざんに関するインシデント報告を受領しているという。
脆弱性と脅威
脅威動向
改ざんされたWebサイトの多くに、攻撃サイトへと誘導するiframeや難読化されたJavaScriptが埋め込まれており、サイトを閲覧すると攻撃サイトに誘導される。攻撃サイトには「Exploit kit」と呼ばれる攻撃ツールが設置されている場合が多く、攻撃サイトに誘導されたPCに、Oracle JavaやAdobeAcrobat/ReaderやAdobe Flashなどがインストールされ、かつ脆弱性が内在している場合には、PCがマルウェアに感染してしまう可能性があるとのこと。
また、攻撃に使用されている一部のマルウェアには、FTP/SSHクライアントやWebブラウザなどに保存されている過去に入力したアカウント情報などを窃取する機能を有しているものがあり、Webコンテンツ更新に使用されるアカウント情報がマルウェアにより窃取されている可能性もあるという。
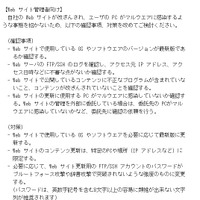
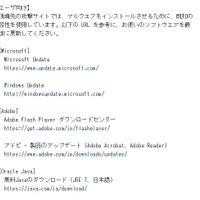
JPCERT/CCでは、攻撃に使用されている脆弱性は既知のものであるため、PCのOSやソフトウェアを最新版にすることで、マルウェアに感染する可能性を低減できるとしている。またWebサイトの管理者に対し、コンテンツが改ざんされていないか確認するとともに、必要な対策を施すことを呼びかけている。
相次ぐWebサイト改ざんに対し、JPCERT/CCが注意喚起
《冨岡晶@RBB TODAY》

関連記事
この記事の写真
/




