「Plesk」旧版の脆弱性を悪用する新たなエクスプロイト、改ざん対策を(トレンドマイクロ) | ScanNetSecurity
2026.10.05(月)

「Plesk」旧版の脆弱性を悪用する新たなエクスプロイト、改ざん対策を(トレンドマイクロ)

トレンドマイクロは、「Plesk」の旧バージョンに新たなエクスプロイトコードが確認されたことにより、Web改ざんの危険性が一層高まったとしてブログで注意喚起を発表している。

脆弱性と脅威 脅威動向
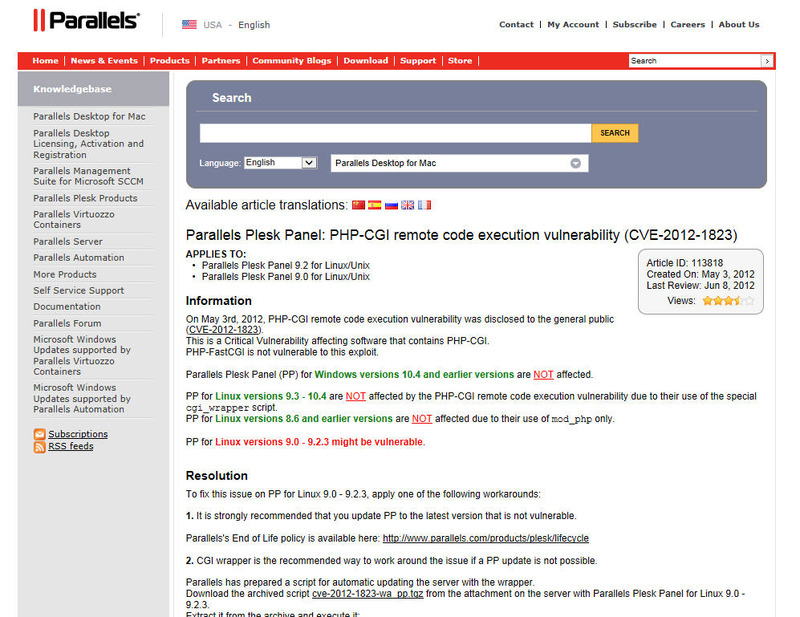
「Parallels」による脆弱性情報
「Parallels」による脆弱性情報 全 1 枚 拡大写真
トレンドマイクロ株式会社は6月11日、米「Parallels」の人気ホスティング向けコントロールパネル「Plesk」の旧バージョンに新たなエクスプロイトコードが確認されたことにより、Web改ざんの危険性が一層高まったとしてブログで注意喚起を発表している。6月5日、「Kingcope」と名乗る人物が、完全開示のメーリングリスト上でこの脆弱性に対するエクスプロイトコードを初めて報告した。この脆弱性は、該当のエクスプロイトコードによって容易に利用され、その結果、Webサービスに対する特権を持つコンピュータのセキュリティが完全に侵害されてしまう。なお、影響を受けたアプリケーションにおけるPHPの不適切な設定が、この脆弱性の原因となっている。

Kingcopeによって公開されたこのエクスプロイトコードは、引数によってPHPのインタプリタを直接呼び出す。例えば「allow_url_include」という引数は、攻撃者にあらゆるPHPスクリプトをURLに含ませることを可能にし、また「suhosin.simulatio」は、シミュレーションモードにする際に利用されるもので、保護機能の低下につながる。Pleskは、Webサーバ「Apache」におけるデフォルト設定である「scriptAlias/phppath/”/usr/bin/”」を利用する。この設定は、攻撃者が「/phppath」をリクエストすると、ディレクトリ “/usr/bin” が直接呼び出されることを意味する。つまり攻撃者は、不正な引数を持つPHPのインタプリタを呼び出すことによって、簡単にこの脆弱性を利用することが可能となる。トレンドマイクロでは、旧バージョンのPleskを使用中のWeb管理者に対し、直ちに最新バージョンへのアップデートを行うことを推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

  3. 東産業 公式サイトにwp2shell を悪用した不正アクセス

    東産業 公式サイトにwp2shell を悪用した不正アクセス

  4. 池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

    池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

  5. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

ランキングをもっと見る
PageTop