引き続き脆弱性を悪用する攻撃が猛威--5月度レポート(マカフィー) | ScanNetSecurity
2026.11.12(木)

引き続き脆弱性を悪用する攻撃が猛威--5月度レポート(マカフィー)

マカフィーは、2013年5月のサイバー脅威の状況を発表した。脆弱性を悪用したドライブ・バイ・ダウンロード攻撃に関連した脅威が引き続き上位を占めている。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
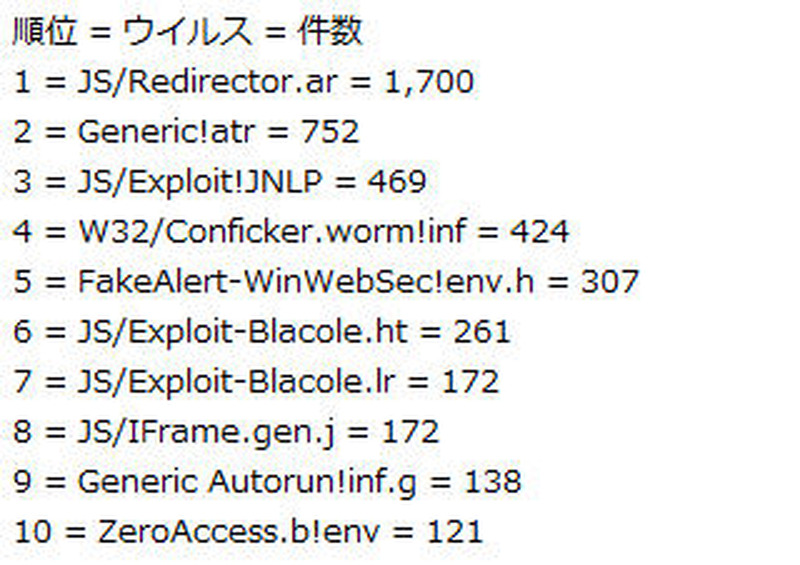
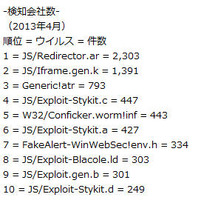
5月における検知会社数ランキング
5月における検知会社数ランキング 全 3 枚 拡大写真
マカフィー株式会社は6月16日、2013年5月のサイバー脅威の状況を発表した。本レポートは、同社のデータセンターで把握している情報をもとにトップ10を算出し、同社の研究機関であるMcAfee Labsの研究員が分析をしたもの。PCにおけるウイルスの脅威傾向では、5月も脆弱性を悪用したドライブ・バイ・ダウンロード攻撃に関連した脅威がランクインした。最初の段階で使用されるJavaScriptによる不正なリダイレクトが「JS/Redirector.ar」(検知会社数1位)、「JS/Exploit!JNLP」(同3位)、「JS/Exploit-Blacole」(同6位、7位)、「JS/IFrame.gen.j」(同8位)とランキングの半数を占めた。

ドライブ・バイ・ダウンロード攻撃では、最終的に偽セキュリティソフトウェアや、Zeusといったオンライン金融サイトの認証情報を盗むトロイの木馬、ZeroAccessといったルートキット機能をもつマルウェアなどに感染する事例が多く報告されている。実際、検知会社数5位の「FakeAlert-WinSebSec!env.h」は偽セキュリティソフトウェアであり、10位の「ZeroAccess.b!env」ZeroAccessの一亜種。こういった攻撃では、Internet Explorer、Adobe Reader(PDF)、Adobe Flash、JRE(Java Runtime Environment)といった脆弱性が悪用されている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  2. NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

    NTTデータ委託先に不正アクセス、社債購入者に対する特典付与を支援する「STdirectServices」のサービス停止

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. ISM CloudOne に不正アクセス

    ISM CloudOne に不正アクセス

  5. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

ランキングをもっと見る
PageTop