トップ10の7種がドライブ・バイ・ダウンロード攻撃関連--4月度レポート(マカフィー) | ScanNetSecurity
2026.11.18(水)

トップ10の7種がドライブ・バイ・ダウンロード攻撃関連--4月度レポート(マカフィー)

マカフィーは、2013年4月のサイバー脅威の状況を発表した。4月も脆弱性を悪用したドライブ・バイ・ダウンロード攻撃に関連した脅威が多数ランクインした。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
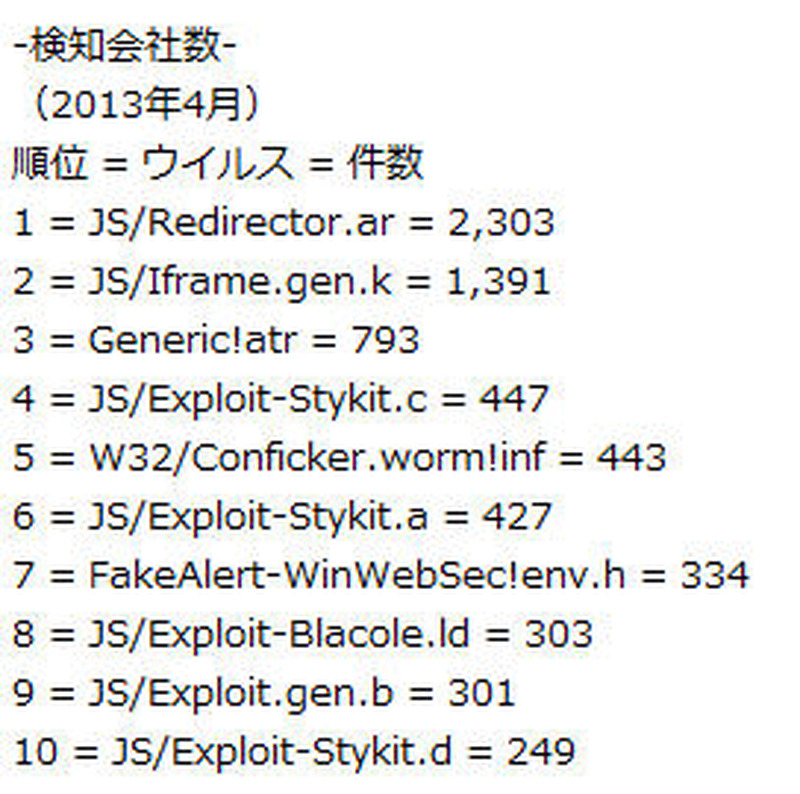
4月における検知会社数
4月における検知会社数 全 3 枚 拡大写真
マカフィー株式会社は5月16日、2013年4月のサイバー脅威の状況を発表した。本レポートは、同社のデータセンターで把握している情報をもとにトップ10を算出し、同社の研究機関であるMcAfee Labsの研究員が分析をしたもの。PCにおけるウイルスの脅威傾向では、4月も脆弱性を悪用したドライブ・バイ・ダウンロード攻撃に関連した脅威がランクインした。これは世界的な傾向であるという。検知会社数ランクの4位、6位、10位には、ドライブ・バイ・ダウンロードの攻撃の最初の段階で使われる不正なリダイレクトを検知する「Exploit-StyKit」がランクインした。

同様に、同8位は「Blackhole」のリダイレクトである「JS/Exploit-Blacole」であり、同1位の「JS/Redirector」、2位の「JS/IFrame」、9位の「JS/Exploit」なども不正なリダイレクト一般を対象にしたものとなっている。このような攻撃を防ぐためには、Internet Explorer、Adobe Reader、Flash Player、JREなどのアプリケーションを常に最新の状態にしておくことが大切であるとしている。また完全な対策ではないものの、これらの脆弱性攻撃では実行ファイルなどがTempフォルダに一時的に保存されることも多いことから、同フォルダからのファイルの実行を制御することで、ある程度の防御は可能であるとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

  2. 医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

    医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」にサイバー攻撃、医療従事者55万8,000名の個人情報が漏えいした可能性

  3. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  4. 三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

    三井住友海上火災保険「ご契約者さま専用ページ」に不正アクセス、約3万7,000件の顧客情報が漏えい

  5. アンケートサイト「Qzoo」にSQLインジェクション攻撃

    アンケートサイト「Qzoo」にSQLインジェクション攻撃

ランキングをもっと見る
PageTop