「Apache Struts2」の脆弱性を狙う攻撃が急増、確認と対策を呼びかけ(ラック) | ScanNetSecurity
2026.11.08(日)

「Apache Struts2」の脆弱性を狙う攻撃が急増、確認と対策を呼びかけ(ラック)

ラックは、Webアプリケーションを構築するためのフレームワークである「Apache Struts2」における脆弱性(S2-016)を悪用した攻撃が7月17日から急増しているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
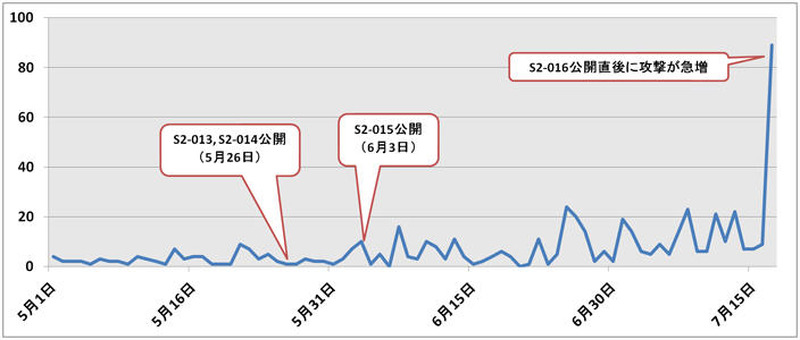
2013年5月以降におけるApache Struts2の脆弱性を悪用した攻撃件数の推移
2013年5月以降におけるApache Struts2の脆弱性を悪用した攻撃件数の推移 全 1 枚 拡大写真
株式会社ラックは7月18日、Webアプリケーションを構築するためのフレームワークである「Apache Struts2」における脆弱性(S2-016)を悪用した攻撃が7月17日から急増しているとして、注意喚起を発表した。これは同社の運営するセキュリティ監視サービス「JSOC マネージド・セキュリティ・サービス」において、同脆弱性を悪用した攻撃が多数確認されていることを受けたもの。この脆弱性により、特別なHTTPリクエストをApache Struts2上で動作しているWebアプリケーションに対して送信することで、任意のJavaコードが実行され、結果的に攻撃者により任意のOSコマンドや不正なプログラムをリモートから実行される可能性がある。

脆弱性が確認されているバージョンは、「Apache Struts 2.0.0 ~ 2.3.15」。セキュリティアップデートが公開されたのは7月16日だが、翌日には攻撃が具現化している点で深刻な問題であるとしている。同社では、Apache Struts2を使用しているサイトの多くは、セキュリティアップデートの適用によるWebアプリケーションへの互換性問題が懸念されるため、互換性検証作業を行う都合で対策が遅れる可能性の懸念を指摘している。また、攻撃や被害を受けているかどうかの確認方法や、推奨する対策方法についても紹介している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  3. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  4. 「@cosme」に不正アクセス、約300万人の会員情報が漏えい

    「@cosme」に不正アクセス、約300万人の会員情報が漏えい

  5. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop