Amebaに4か月にわたり不正ログイン、約24万IDが対象(サイバーエージェント) | ScanNetSecurity
2026.10.01(木)

Amebaに4か月にわたり不正ログイン、約24万IDが対象(サイバーエージェント)

 サイバーエージェントは12日、同社が運営する「Ameba」において、登録ユーザー本人以外による不正なログインが発生していたことを発表した。発生期間は4月6日~8月3日で、対象となったIDは、現時点で243,266件と見られる。

インシデント・事故 インシデント・情報漏えい
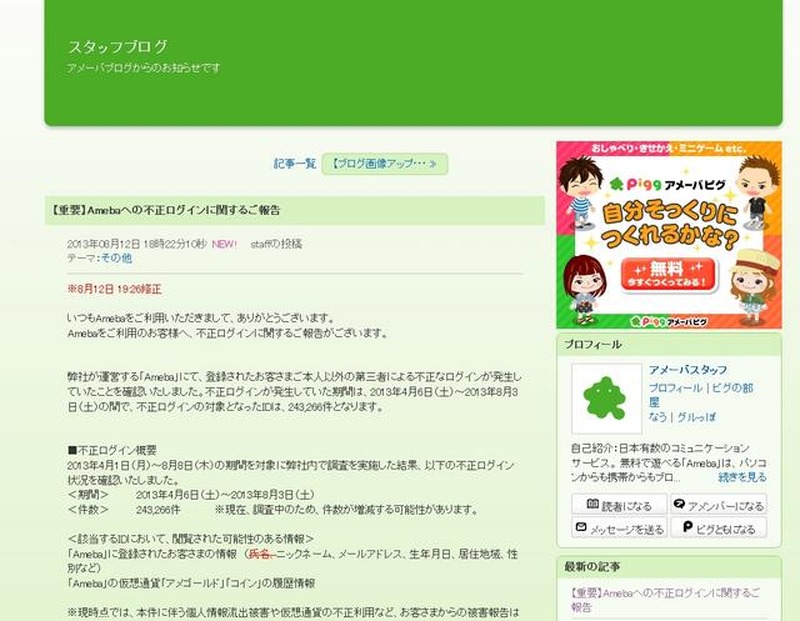
アメーバブログスタッフからの発表(抜粋)
アメーバブログスタッフからの発表(抜粋) 全 2 枚 拡大写真
 サイバーエージェントは12日、同社が運営する「Ameba」において、登録ユーザー本人以外による不正なログインが発生していたことを発表した。発生期間は4月6日~8月3日で、対象となったIDは、現時点で243,266件と見られる。

 8月8日~8月11日の期間に、同社が調査を行ったところ、断続的な不正ログインが確認された(調査対象期間:4月1日~8月8日)。「Ameba」に登録された個人情報(ニックネーム、メールアドレス、生年月日、居住地域、性別など)、「Ameba」の仮想通貨「アメゴールド」「コイン」の履歴情報が閲覧された可能性があるという。現時点では、本件に伴う個人情報流出被害や仮想通貨の不正利用などは確認されていない。

 これを受けサイバーエージェントでは、不正ログインを受けた243,266件のアメーバIDユーザーに対し、不正ログインがあった事実と、パスワードの変更対応の依頼、ログインが出来ないなどの問題事象があった場合の問い合わせ方法など、個別にメールを送信しているとのこと。同時に、渋谷警察署生活安全課に不正ログインに関する被害を提出した。

「Ameba」、4ヵ月にわたり不正ログイン被害……約24万IDが対象

《冨岡晶@RBB TODAY》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  2. Microsoft Malware Protection Engine における任意の特権ファイルの書き込みが可能となるファイル操作での検証不備(Scan Tech Report)

    Microsoft Malware Protection Engine における任意の特権ファイルの書き込みが可能となるファイル操作での検証不備(Scan Tech Report)

  3. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  4. 「クロネコ代金後払いサービス」に不正アクセス

    「クロネコ代金後払いサービス」に不正アクセス

  5. スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

    スターツ出版「オズモール」に不正アクセス、会員のメールアドレス 最大447,610名分が漏えいした可能性

ランキングをもっと見る
PageTop