古いバージョンのCMSが狙われている--Webサイト運営者に注意を呼びかけ(IPA) | ScanNetSecurity
2026.11.08(日)

古いバージョンのCMSが狙われている--Webサイト運営者に注意を呼びかけ(IPA)

IPAは、「WordPress」や「Movable Type」の古いバージョンを利用しているWebサイトへの注意喚起を発表した。

脆弱性と脅威 脅威動向
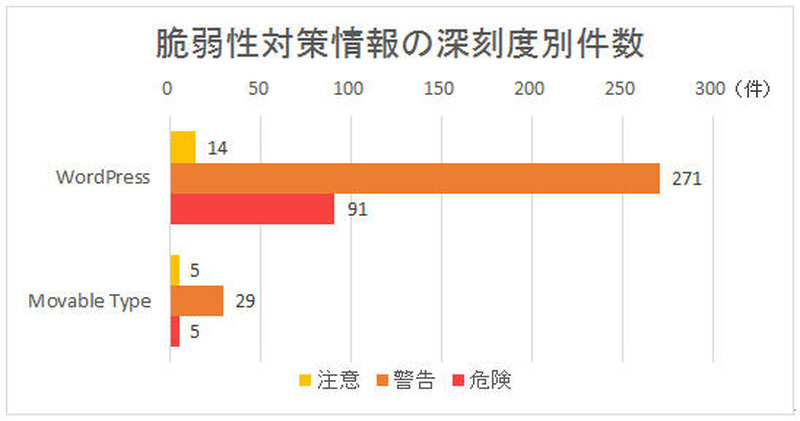
Word PressおよびMovable Typeにおける脆弱性の深刻度
Word PressおよびMovable Typeにおける脆弱性の深刻度 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)は9月13日、「WordPress」や「Movable Type」の古いバージョンを利用しているWebサイトへの注意喚起を発表した。これは、脆弱性が含まれる古いバージョンのCMSを使い続けているWebサイトの届出が、6月からの累計で42件寄せられていることを受けたもので、Webサイト運営者へ早急な対策を呼びかけるための発表となっている。

Webサイト改ざんの被害が急増しているが、改ざんされてしまう要因のひとつとして、CMSの脆弱性を悪用され改ざんが行われる手口が報告されている。特に、WordPressやMovable Typeの脆弱性を悪用する攻撃手法や攻撃ツールが出回っており、また例年この時期にWebサイトへの攻撃が多発していることから、古いバージョンのソフトウェアを使い続けることで、セキュリティインシデントに発展するリスクが高いといえる。IPAでは、古いバージョンのWordPressやMovable Typeを使用しているWebサイト運営者は、速やかに最新バージョンへの更新等の脆弱性対策を実施するよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  3. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  4. 「@cosme」に不正アクセス、約300万人の会員情報が漏えい

    「@cosme」に不正アクセス、約300万人の会員情報が漏えい

  5. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

ランキングをもっと見る
PageTop