IEの脆弱性を悪用した標的型攻撃で、実際に被害が発生(ラック) | ScanNetSecurity
2026.11.15(日)

IEの脆弱性を悪用した標的型攻撃で、実際に被害が発生(ラック)

ラックは、Internet Explorerの「ゼロデイの脆弱性」を悪用した攻撃に対する注意喚起を発表した。

脆弱性と脅威 脅威動向
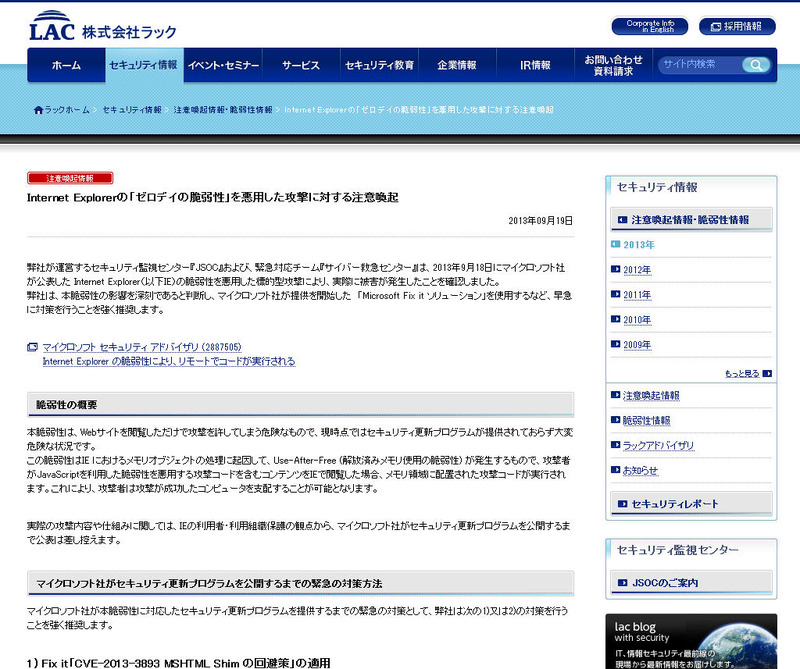
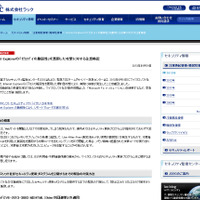
ラックによる注意喚起
ラックによる注意喚起 全 1 枚 拡大写真
株式会社ラックは9月19日、Internet Explorerの「ゼロデイの脆弱性」を悪用した攻撃に対する注意喚起を発表した。同社が運営するセキュリティ監視センター「JSOC」および、緊急対応チーム「サイバー救急センター」は、2013年9月18日にマイクロソフト社が公表した Internet Explorer(IE)の脆弱性を悪用した標的型攻撃により、実際に被害が発生したことを確認したという。

本脆弱性は、Webサイトを閲覧しただけで攻撃を許してしまう危険なもので、現時点ではセキュリティ更新プログラムが提供されておらず、大変危険な状況であるとしている。脆弱性は、IEにおけるメモリオブジェクトの処理に起因して、Use-After-Free(解放済みメモリ使用の脆弱性)が発生するもので、攻撃者がJavaScriptを利用した脆弱性を悪用する攻撃コードを含むコンテンツをIEで閲覧した場合、メモリ領域に配置された攻撃コードが実行される。これにより、攻撃者は攻撃が成功したコンピュータを支配することが可能となる。

同社ではマイクロソフト社がセキュリティ更新プログラムを公開するまでの緊急の対策方法として、「Fix it『CVE-2013-3893 MSHTML Shim の回避策』の適用」「Enhanced Mitigation Experience Toolkit を使用する」「Internet Explorer の利用を制限する」を挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

    メール誤送信事故多発で悪名高いドッペルゲンガードメイン「gmai.com」はどこの誰が保有しているのか?

  3. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  4. 丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

    丸井グループの業務委託先 Securitize Japan に不正アクセス、デジタル社債を申し込んだ顧客情報が漏えい

  5. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

ランキングをもっと見る
PageTop