オープンリゾルバとなっているDNSサーバを踏み台としたDDoS攻撃が増加(ラック) | ScanNetSecurity
2026.10.29(木)

オープンリゾルバとなっているDNSサーバを踏み台としたDDoS攻撃が増加(ラック)

ラックは、JSOCのセキュリティ監視において、オープンリゾルバとなってしまっているDNSサーバを踏み台にして、DDoS攻撃を行う通信が増加していることを確認したとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
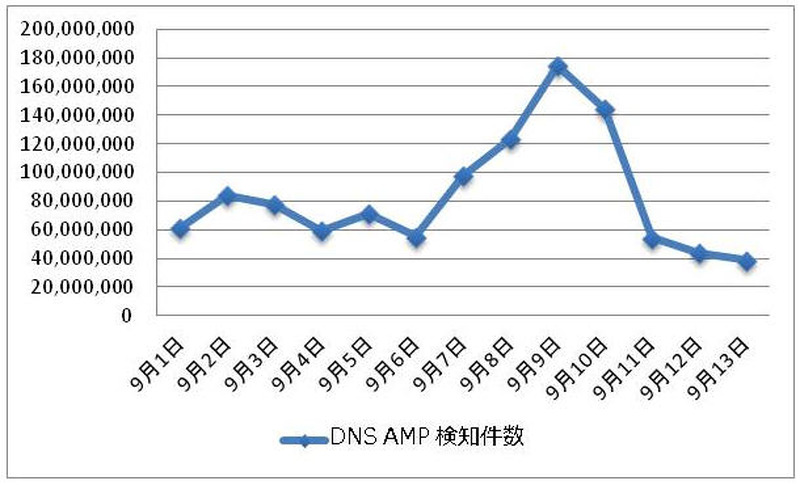
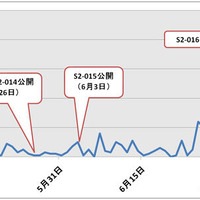
DNS AMP 検知件数
DNS AMP 検知件数 全 1 枚 拡大写真
株式会社ラックは9月18日、JSOCのセキュリティ監視において、オープンリゾルバとなってしまっているDNSサーバを踏み台にして、DDoS攻撃を行う通信が増加していることを確認したとして、注意喚起を発表した。9月11日に、警察庁から中国を発信元とする再帰問い合わせ可能なDNSサーバ(オープンリゾルバ設定となっているDNSサーバを指す)を探索する通信が増加していることが注意喚起されているが、同社が運営するJSOCにおいても、オープンリゾルバを探査する行動を日常的に捕捉している。ただし、現状では特定の国を発信元とした検知量の顕著な変化は捕捉していない。

しかし同社では、オープンリゾルバを踏み台にして、DDoS攻撃を行う通信が増加していることを検知している。オープンリゾルバは、攻撃者によってDDoS攻撃に悪用される可能性があることは広く知られているが、ここ数日DNSサーバが意図せずオープンリゾルバ状態になっていたことによるインシデントが、同社がセキュリティ監視を行っている複数のお客様で発生しているという。実際に発生したインシデントにおいては、使用しているネットワーク機器(ルータなど)にDNSサーバが組み込まれており、管理者の把握していない状況で動作していたことによって悪用されていた。

同社では、攻撃に加担しないための対策として、以下を推奨している。
・DNSの権威サーバとキャッシュサーバを分離し、ネットワーク機器にて適切なアクセス制御を実施する
・権威DNSサーバにおいては、再帰問い合わせを禁止する
・キャッシュDNSサーバにおいては、DNSサーバの設定にて再帰問い合わせを受け付けるネットワーク範囲を限定する
・組織内から組織外に対し、送信元アドレスを変更したパケットを出さないように制限する

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  2. 医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

    医療機関業務支援システム「@link(アットリンク)」に不正アクセス、サービスの提供を一時停止

  3. 「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

    「ショップサーブ」に不正アクセス、漏えい対象者数は約2,335万6,000人

  4. 釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

    釧路市が市立小中学校の学習用端末の管理運用を委託しているポータスにランサムウェア攻撃

  5. ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード

    ルールに違反し外部生成AIサービスにパナソニックグループ従業員の個人情報をアップロード

ランキングをもっと見る
PageTop