攻撃者が不正なWebサイトをセキュリティベンダから隠す手法とは(トレンドマイクロ) | ScanNetSecurity
2026.11.12(木)

攻撃者が不正なWebサイトをセキュリティベンダから隠す手法とは(トレンドマイクロ)

トレンドマイクロは、攻撃者がエクスプロイトキットを仕掛けたWebサイトを、セキュリティベンダや関係者からどのように逃れているのかを同社ブログで解説している。

脆弱性と脅威 脅威動向
セキュリティベンダによるクローリングの回避方法
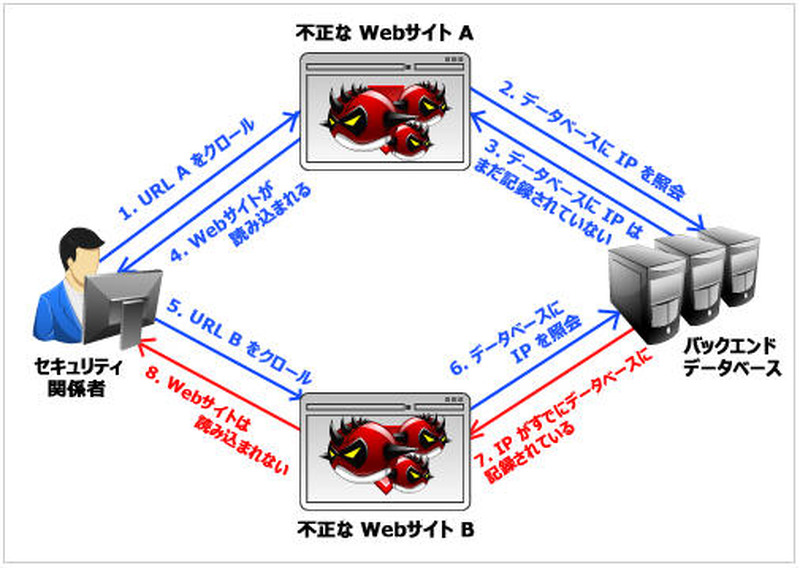
セキュリティベンダによるクローリングの回避方法 全 1 枚 拡大写真
トレンドマイクロ株式会社は9月19日、攻撃者がエクスプロイトキットを仕掛けたWebサイトを、セキュリティベンダや関係者からどのように逃れているのかを同社ブログで解説している。攻撃者たちが利用するもっとも基本的な手法は、IPアドレスのブラックリスト化となっている。セキュリティベンダは、スパムメールの送信や不正なWebサイトのホスト先、収集された情報の受信に利用される広範なIPアドレスをブラックリスト化している。それと同様に、攻撃者たちもセキュリティベンダによって使用されると思われるIPアドレスのリストを持っており、それらのアドレスからのすべての接続をブロックする。

また、より巧妙な手法に「与えられた IPアドレスには一度きりしか接続させない」というものがある。セキュリティベンダは、特定の攻撃に関わるWebサイトのリストを持っていると仮定する。セキュリティベンダやセキュリティ関係者たちが手動もしくは自動化されたツールを使用してこのリスト内ひとつのWebサイトにアクセスすると、攻撃者はセキュリティベンダの使用するIPアドレスが攻撃に関わったWebサイトに接続したことを自らのバックエンドのデータベースに記録する。そして、セキュリティベンダや各関係者たちが他のWebサイトへ接続しようとすると、Webサイトはバックエンドのデータベースの記録を照会し、セキュリティベンダは不正なコンテンツに接続することができなくなる。

このようなバックエンドのデータベースは、「ダイナミック DNS(DDNS)」のサービスとともに利用されることもある。攻撃者たちは、DDNSのサービスを利用して大量のランダムなURLを動的に生成することにより、何者かがアクセスしているURLを数分以内にアクセスできない状態にすることが可能になる。こういった手法は、さまざまな面にわたってエクスプロイトキットにより利用されている。その典型的な手法のひとつ「infect once」では、「BlackHole Exploit kit(BHEK)」の両バージョン(1.x および 2.x)だけでなくエクスプロイトキット「Styx」および「CoolKit」にも利用されている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

ランキングをもっと見る
PageTop