20万台のAndroidデバイスで構成されるボットネットを確認(Dr.Web) | ScanNetSecurity
2026.10.05(月)

20万台のAndroidデバイスで構成されるボットネットを確認(Dr.Web)

Dr.WEBは、感染したAndroidデバイスで構成される世界最大規模のボットネットを発見したと発表した。

脆弱性と脅威 脅威動向
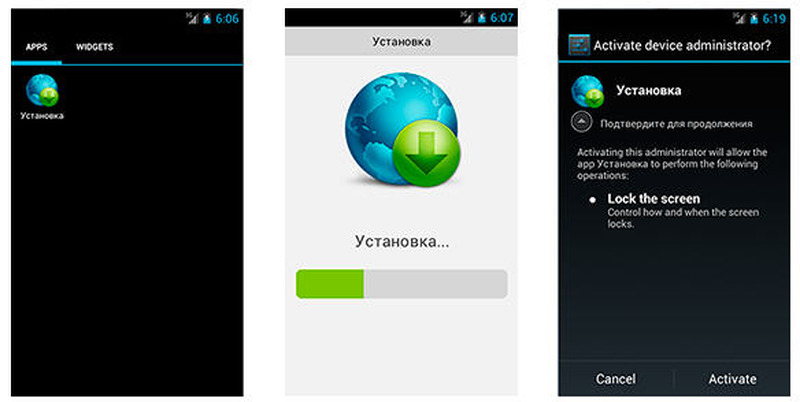
Android.SmsSend.754.originトロイの木馬はFlow_Player.apkという名前のapkアプリケーション
Android.SmsSend.754.originトロイの木馬はFlow_Player.apkという名前のapkアプリケーション 全 2 枚 拡大写真
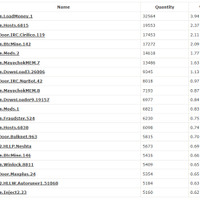
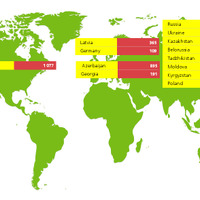
株式会社Doctor Web Pacific(Dr.WEB)は9月26日、感染したAndroidデバイスで構成される世界最大規模のボットネットを発見したと発表した。これまでに20万台を超えるスマートフォンが「Android.SmsSendプログラム」に感染し、ネットワークに追加されている。今回のケースでは、犯罪者の作成したサイトや感染してしまったサイトが主な感染源。感染したデバイス数が最も多かった国はロシアで、次いでウクライナ、カザフスタン、ベラルーシ共和国となっており、被害額は数十万ドルに上ると推定されるという。

犯罪者はこのボットネットに感染デバイスを加えるために、新たに発見された「Android.SmsSend.754.origin」のほか、2013年3月にDr.Webによって発見された「Android.SmsSend.412」をはじめ「Android.SmsSend.468.origin」「Android.SmsSend.585.origin」など複数の悪意あるプログラムを使用している。Android.SmsSend.754.originトロイの木馬は「Flow_Player.apk」という名前のapkアプリケーションであり、感染するとIMEI、アカウント残高、国名コード、携帯電話番号、オペレータコード、モデル名、OSバージョンなどの、感染したデバイスに関する情報を犯罪者に送信する。次にトロイの木馬は犯罪者からのコマンドを待ち、その応答として、指定された番号に対する特定のテキストの送信、アドレス帳に登録されている番号に対するSMSの大量送信、指定されたURLのブラウザ上での表示、特定のヘッダやテキストを含んだメッセージのデバイス画面上での表示などの動作を実行する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

    「ドズル社ストア」で不正なページに誘導、カード情報を入力した場合はカード会社への連絡を呼びかけ

  2. 池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

    池上通信機にサイバー攻撃の可能性、外部から情報提供あり調査

  3. 池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

    池上通信機にサイバー攻撃、サーバ内の一部ファイルが暗号化

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. 日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

    日本大学の計 5 名の教員アカウントに不正アクセス、スパムメール送信の踏み台に

ランキングをもっと見る
PageTop