「eoWEBメール」を騙るフィッシングメールを確認、「goo」と誘導先サイトのドメイン、本文の内容が極めて類似(フィッシング対策協議会) | ScanNetSecurity
2026.11.16(月)

「eoWEBメール」を騙るフィッシングメールを確認、「goo」と誘導先サイトのドメイン、本文の内容が極めて類似(フィッシング対策協議会)

 フィッシング対策協議会は10月1日、「eoWEBメール」を騙るフィッシングメールが出回っているとして、注意喚起する文章を公開した。

脆弱性と脅威 脅威動向
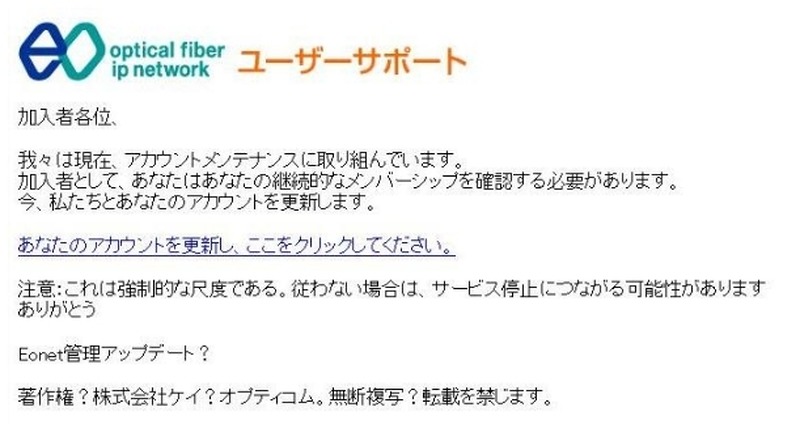
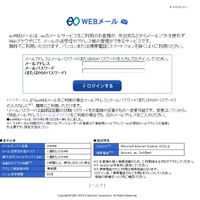
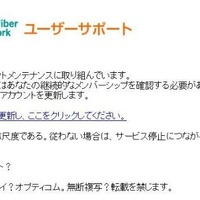
偽メールの内容
偽メールの内容 全 2 枚 拡大写真
 フィッシング対策協議会は10月1日、「eoWEBメール」を騙るフィッシングメールが出回っているとして、注意喚起する文章を公開した。

 それによると、10月1日14時時点で、フィッシングサイトは稼働中で、同協議会ではJPCERT/CCに閉鎖のための調査を依頼したとのこと。

 このフィッシングメールは「我々は現在、アカウントメンテナンスに取り組んでいます」といった文章で、アカウント更新を要請する内容で、メール本文にはURLが記載されているが、「http://bmcc.●●●●.my/wp-content/pageflip/upload/eonet/eonet.htm」など無関係なサイトに誘導されるものとなっている。そのほかメール本文中には「これは強制的な尺度である」など、怪しげな日本語が使われている。

 フィッシング対策協議会は、ポータルサイト「goo」についても、フィッシングメールが出回っていることを同日公表しているが、誘導先サイトのドメイン、本文の内容が極めて似ており、同一犯と見られる

「eoWEBメール」を騙るフィッシングが出現……「goo」攻撃犯と同一か

《冨岡晶@RBB TODAY》
関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

    アクサ損害保険「MyAXA」に不正アクセス、約59万7千件の顧客情報が漏えいした可能性

  2. Apache HTTP Server 2.4 に複数の脆弱性

    Apache HTTP Server 2.4 に複数の脆弱性

  3. 創刊 28 周年記念キャンペーンのおしらせ(4)記念ノベルティ「ScanNetSecurity温泉旅館タオル」製作開始

    創刊 28 周年記念キャンペーンのおしらせ(4)記念ノベルティ「ScanNetSecurity温泉旅館タオル」製作開始

  4. マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

    マイクロソフトが 11 月のセキュリティ情報公開、Outlook の脆弱性 1 件で悪用確認

  5. プレステージ・インターナショナルグループの業務システムに不正アクセス、最大約550万件の顧客の個人情報が持ち出されたことを確認

    プレステージ・インターナショナルグループの業務システムに不正アクセス、最大約550万件の顧客の個人情報が持ち出されたことを確認

ランキングをもっと見る
PageTop