「eoWEBメール」を騙るフィッシングメールを確認、「goo」と誘導先サイトのドメイン、本文の内容が極めて類似(フィッシング対策協議会) | ScanNetSecurity
2026.10.03(土)

「eoWEBメール」を騙るフィッシングメールを確認、「goo」と誘導先サイトのドメイン、本文の内容が極めて類似(フィッシング対策協議会)

 フィッシング対策協議会は10月1日、「eoWEBメール」を騙るフィッシングメールが出回っているとして、注意喚起する文章を公開した。

脆弱性と脅威 脅威動向
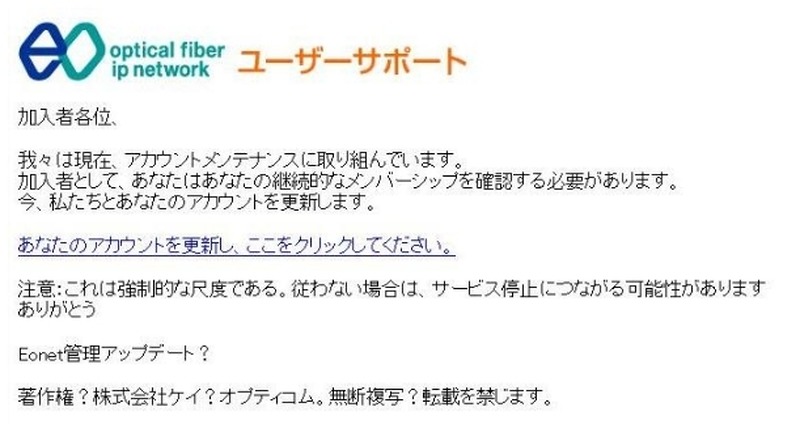
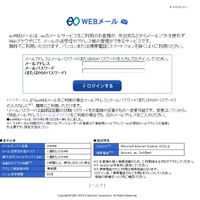
偽メールの内容
偽メールの内容 全 2 枚 拡大写真
 フィッシング対策協議会は10月1日、「eoWEBメール」を騙るフィッシングメールが出回っているとして、注意喚起する文章を公開した。

 それによると、10月1日14時時点で、フィッシングサイトは稼働中で、同協議会ではJPCERT/CCに閉鎖のための調査を依頼したとのこと。

 このフィッシングメールは「我々は現在、アカウントメンテナンスに取り組んでいます」といった文章で、アカウント更新を要請する内容で、メール本文にはURLが記載されているが、「http://bmcc.●●●●.my/wp-content/pageflip/upload/eonet/eonet.htm」など無関係なサイトに誘導されるものとなっている。そのほかメール本文中には「これは強制的な尺度である」など、怪しげな日本語が使われている。

 フィッシング対策協議会は、ポータルサイト「goo」についても、フィッシングメールが出回っていることを同日公表しているが、誘導先サイトのドメイン、本文の内容が極めて似ており、同一犯と見られる

「eoWEBメール」を騙るフィッシングが出現……「goo」攻撃犯と同一か

《冨岡晶@RBB TODAY》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. 「セキュリティキャンプ2004」の開催を発表(経済産業省)

    「セキュリティキャンプ2004」の開催を発表(経済産業省)

  3. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

ランキングをもっと見る
PageTop