Javaの脆弱性を悪用する新たなバックドア型不正プログラム(トレンドマイクロ) | ScanNetSecurity
2026.09.18(金)

Javaの脆弱性を悪用する新たなバックドア型不正プログラム(トレンドマイクロ)

トレンドマイクロは、同社が9月初旬に確認した新しいバックドア型不正プログラム「BLYPT」の検証結果をブログで報告している。

脆弱性と脅威 脅威動向
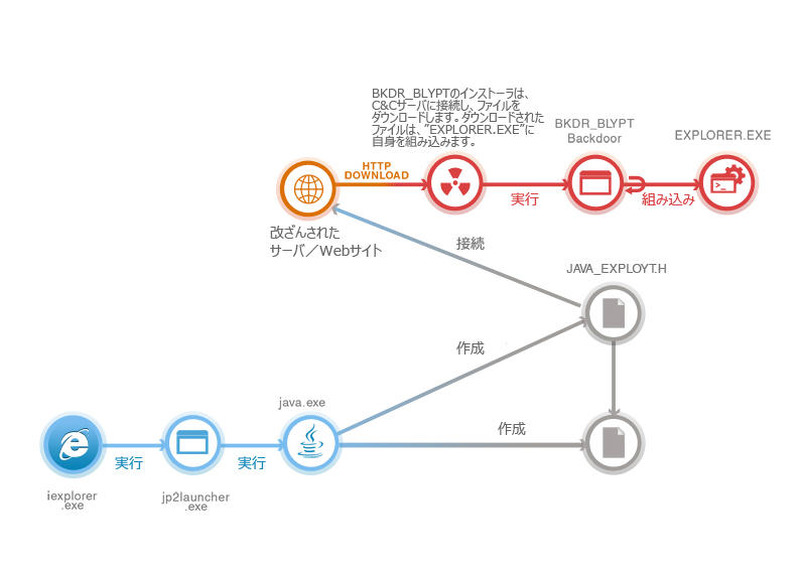
「BKDR_BLYPT」の感染フロー
「BKDR_BLYPT」の感染フロー 全 2 枚 拡大写真
トレンドマイクロ株式会社は10月4日、同社が9月初旬に確認した新しいバックドア型不正プログラム「BLYPT」の検証結果をブログで報告している。こ現時点での検証では、このバックドア型不正プログラムは、Javaの脆弱性を突くエクスプロイトコードを介してインストールされ、このエクスプロイトコードを拡散するために利用される「ドライブバイダウンロード」攻撃あるいは改ざんされたWebサイトのどちらかを経由して感染PC上に侵入することが判明している。

また、今回のバックドア型不正プログラムの検証の結果、攻撃に関連するサーバは、ルーマニアおよびトルコを中心に拠点を置いていることが明らかになった。2013年9月20日時点において、主に米国のユーザが今回の脅威の影響を受けており、産業別では一般ユーザがもっとも影響を受けていることが判明している。同社では、メインとなるBLYPTコンポーネントが保存されるファイル名を元にBLYPTファミリの2つの亜種を特定している。この2つの亜種は、不正活動自体はほぼ同じだが、C&Cサーバ情報に関して保存先などに違いがあが、いずれも感染PC上で攻撃者からのコマンドを実行する。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

    データベース内の全てのデータを削除 ~「コープやまぐちLINEミニアプリ」に不正アクセス

  2. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  3. 表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

    表示された連絡先に電話 指示に従いパソコン操作 ~ 大田区民プラザでサポート詐欺被害

  4. 警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

    警察官を名乗る者から「捜査に必要と求められ」~ 安藤ハザマの名刺情報 5,000件が流出

  5. マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

    マネジメントサービスセンターのホームページに不正アクセス、管理者権限の取得や改ざんを確認

ランキングをもっと見る
PageTop