「e+」に不正ログイン試行、個人情報流出はなし(エンタテインメントプラス) | ScanNetSecurity
2026.09.14(月)

「e+」に不正ログイン試行、個人情報流出はなし(エンタテインメントプラス)

エンタテインメントプラスは、「e+(イープラス)」において他社インターネットサービスから流出したと思われるメールアドレスとパスワードを用いた、第三者による同社サービス不正利用の被害が発生したと発表した。

インシデント・事故 インシデント・情報漏えい
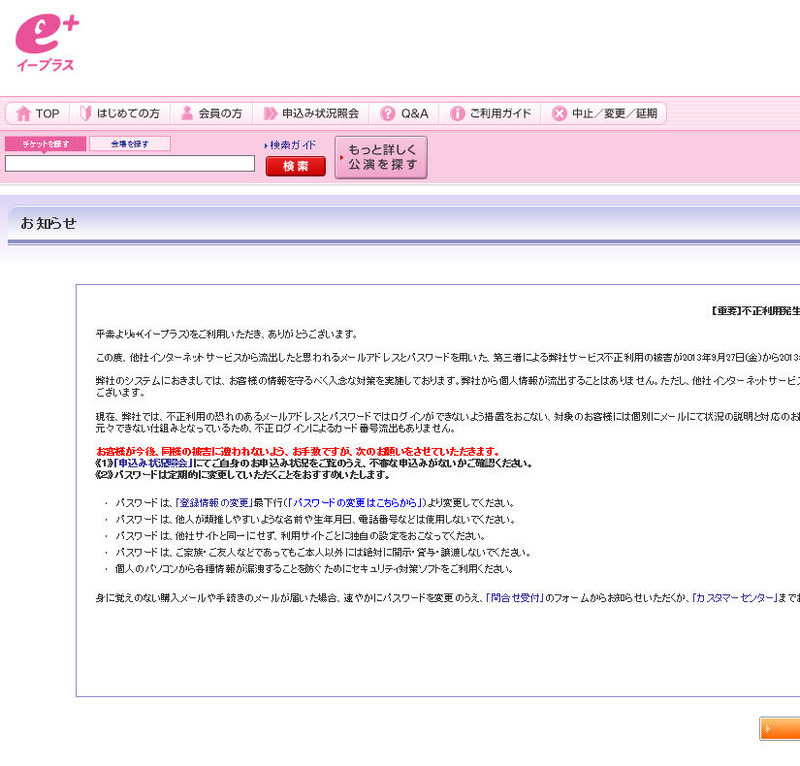
エンタテインメントプラスによる発表
エンタテインメントプラスによる発表 全 1 枚 拡大写真
株式会社エンタテインメントプラスは10月4日、「e+(イープラス)」において他社インターネットサービスから流出したと思われるメールアドレスとパスワードを用いた、第三者による同社サービス不正利用の被害が発生したと発表した。これは2013年9月27日から9月30日までの間に発生したもの。同社からの個人情報流出はないとしている。

同社では、不正利用の恐れのあるメールアドレスとパスワードではログインができないよう措置をおこない、対象のユーザには個別にメールにて状況の説明と対応のお願いを行っている。また、セキュリティおよび監視レベルもさらに強化したという。同社ではユーザに対し、「申込み状況照会」にて自身の申込み状況に不審な申込みがないか確認すること、および。パスワードの定期的にな変更を呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

  4. DEF CON CTF世界一への20年辿るコラム2本公開 ~ 福森大喜・小池悠生ほか当事者インタビュー

    DEF CON CTF世界一への20年辿るコラム2本公開 ~ 福森大喜・小池悠生ほか当事者インタビュー

  5. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

ランキングをもっと見る
PageTop