
月例セキュリティ情報8件を公開、最大深刻度「緊急」は4件(日本マイクロソフト)
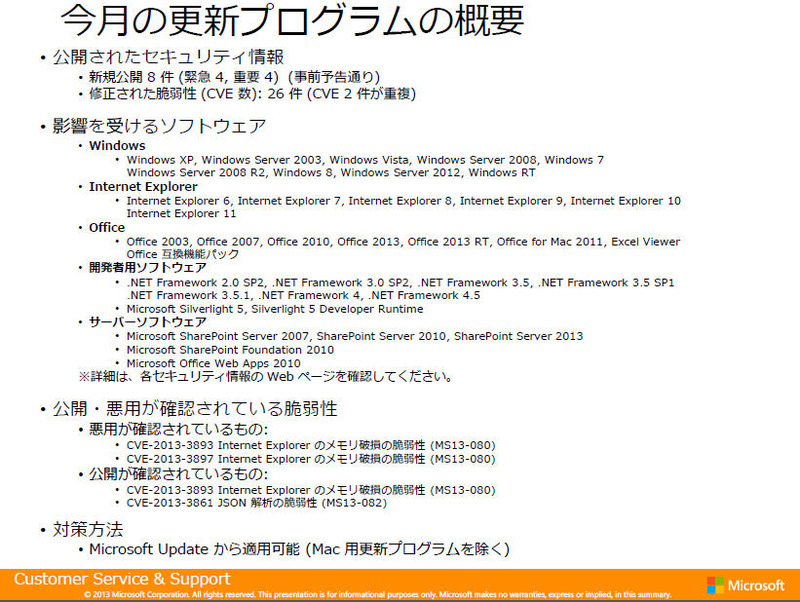
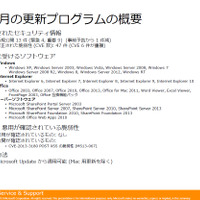
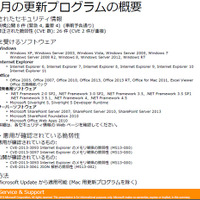
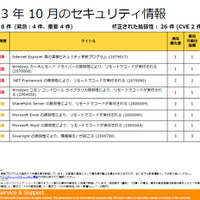
日本マイクロソフトは、2013年10月のセキュリティ情報を公開した。公開されたセキュリティ情報は事前通知通り8件で、最大深刻度「緊急」が4件、「重要」が4件となっている。
脆弱性と脅威
セキュリティホール・脆弱性
「緊急」
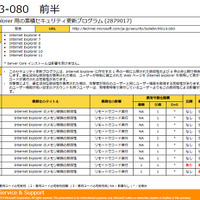
MS13-080:Internet Explorer 用の累積的なセキュリティ更新プログラム(2879017)要再起動
MS13-081:Windows カーネルモード ドライバーの脆弱性により、リモートでコードが実行される(2870008)要再起動
MS13-082:.NET Framework の脆弱性により、リモートでコードが実行される(2878890)再起動が必要な場合あり
MS13-083:Windows コモン コントロール ライブラリの脆弱性により、リモートでコードが実行される(2864058)要再起動
「重要」
MS13-084:Microsoft SharePoint Server の脆弱性により、リモートでコードが実行される(2885089)再起動が必要な場合あり
MS13-085:Microsoft Excel の脆弱性により、リモートでコードが実行される(2885080)再起動が必要な場合あり
MS13-086:Microsoft Word の脆弱性により、リモートでコードが実行される(2885084)再起動が必要な場合あり
MS13-087:Silverlight の脆弱性により、情報漏えいが起こる(2890788)再起動不要
このうち、MS13-080(CVE-2013-3893、CVE-2013-3897)は脆弱性を悪用しようとする標的型攻撃が確認されている。またMS13-080(CVE-2013-3893)およびMS13-082(CVE-2013-3861)の脆弱性は一般で公開が確認されている。今回のセキュリティ情報において、適用に優先順位を設定する必要がある企業ユーザの場合は、MS13-080(Internet Explorer)、MS13-081(カーネル モード ドライバー)、MS13-083(コモン コントロール ライブラリ)を優先的に適用するよう推奨している。
関連記事
この記事の写真
/


