ポイントサイト「ECナビ」に大量のログイン試行、不正ログインの可能性(VOYAGE GROUP) | ScanNetSecurity
2026.11.12(木)

ポイントサイト「ECナビ」に大量のログイン試行、不正ログインの可能性(VOYAGE GROUP)

VOYAGE GROUPは、ポイントサイト「ECナビ」において、外部からの機械的な大量アクセスが発生し、登録ユーザ本人以外の第三者による不正なログインが発生した可能性を確認したと発表した。

インシデント・事故 インシデント・情報漏えい
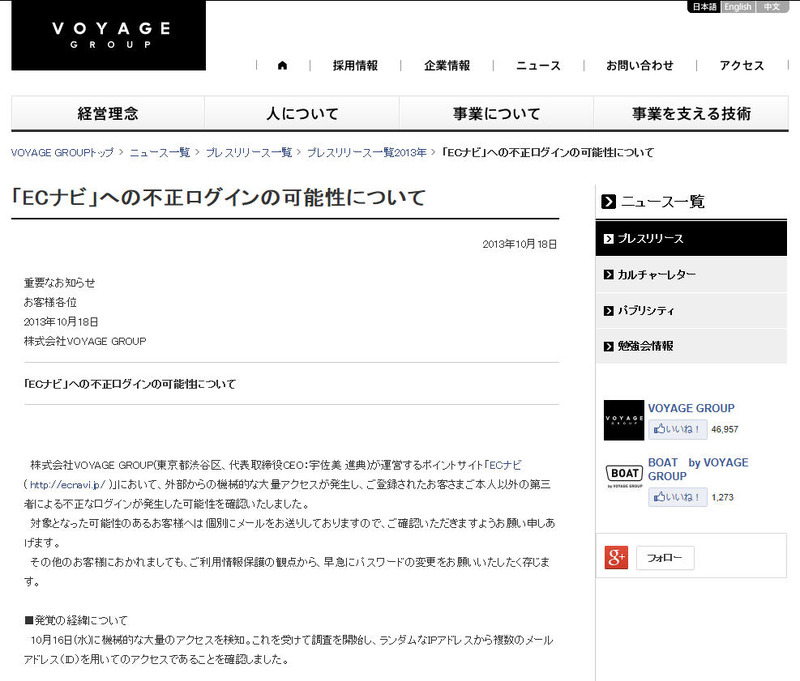
VOYAGE GROUPによる発表
VOYAGE GROUPによる発表 全 1 枚 拡大写真
株式会社VOYAGE GROUPは10月18日、同社が運営するポイントサイト「ECナビ」において、外部からの機械的な大量アクセスが発生し、登録ユーザ本人以外の第三者による不正なログインが発生した可能性を確認したと発表した。これは10月16日、機械的な大量アクセスの検知を受けて調査を開始し、ランダムなIPアドレスから複数のメールアドレス(ID)を用いてのアクセスであることを確認したというもの。

不正ログインは10月13日から10月16日にかけて、28,452件のIDに対して行われた。現在のところ「ECナビ」への不正ログインの可能性は確認しているが、ユーザの情報を閲覧・改ざん、ポイントを不正利用したという記録はないことを確認しており、個人情報などの漏えいの事実はないとしている。なお同社では、不正ログインの対象になった可能性のあるアカウントに対してはパスワードの変更を実施している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  4. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop