
なりすましによる不正アクセスを確認、クレジットカード情報を含む顧客情報を不正に閲覧された可能性(セブンネットショッピング)
セブンネットショッピングは10月23日、同社が運営するECサイト「セブンネットショッピング」において、外部からなりすましによる不正なアクセスがあり、第三者に顧客情報を不正に閲覧された可能性があることを発表した。
インシデント・事故
インシデント・情報漏えい
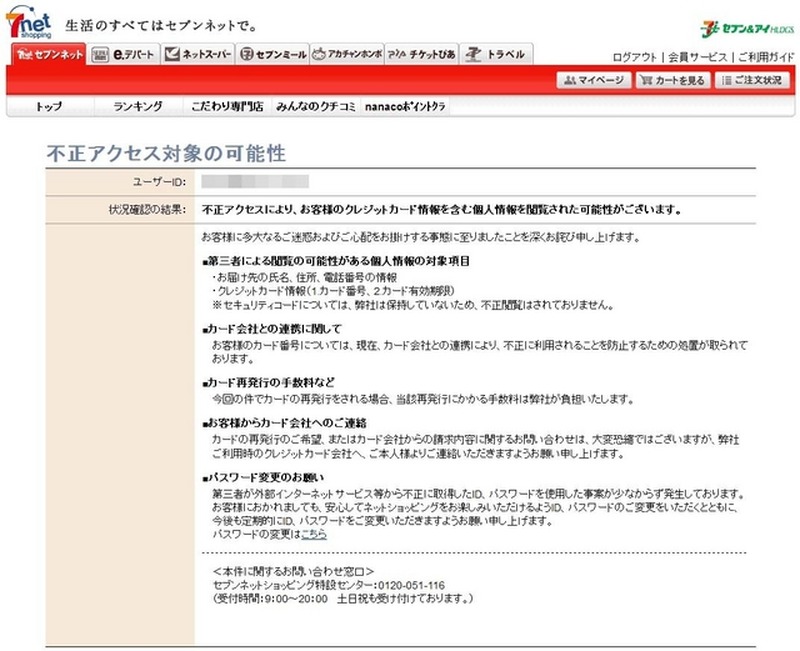
2013年6月以降、クレジットカード会社からクレジットカード情報の流出懸念について連絡があったことから、情報セキュリティ専門会社の協力のもと調査を開始。その結果、第三者が、不正に取得したID/パスワードを使用してユーザーになりすまし、個人情報を閲覧した可能性があることが判明した。
セブンネットショッピングの会員サービス「いつもの注文」にクレジットカード情報を登録しているユーザーの一部が対象。不正アクセスの発生期間は4月17日から7月26日までで、最大で150,165件のクレジットカード情報が閲覧された可能性があるという。届け先の氏名、住所、電話番号の情報、クレジットカード情報(カード番号、カード有効期限)が閲覧された可能性がある。
同社では、「いつもの注文」画面の脆弱性を修正するとともに、ログイン認証を強化したとしている。またカード番号を閲覧された可能性のあるクレジットカードについては、各クレジットカード会社の協力により、不正使用モニタリングを強化し、悪用防止措置を行っているとのこと。
セブンネットショッピングで不正アクセス……カード情報など15万件以上が閲覧か
《冨岡晶@RBB TODAY》

関連記事
この記事の写真
/




