ランサムウェア「CryptoLocker」、「ZBOT」を経て感染することで増す脅威(トレンドマイクロ) | ScanNetSecurity
2026.11.12(木)

ランサムウェア「CryptoLocker」、「ZBOT」を経て感染することで増す脅威(トレンドマイクロ)

トレンドマイクロは、最新版の「身代金要求型不正プログラム」とされる「CryptoLocker」についてブログで詳細情報を紹介している。

脆弱性と脅威 脅威動向
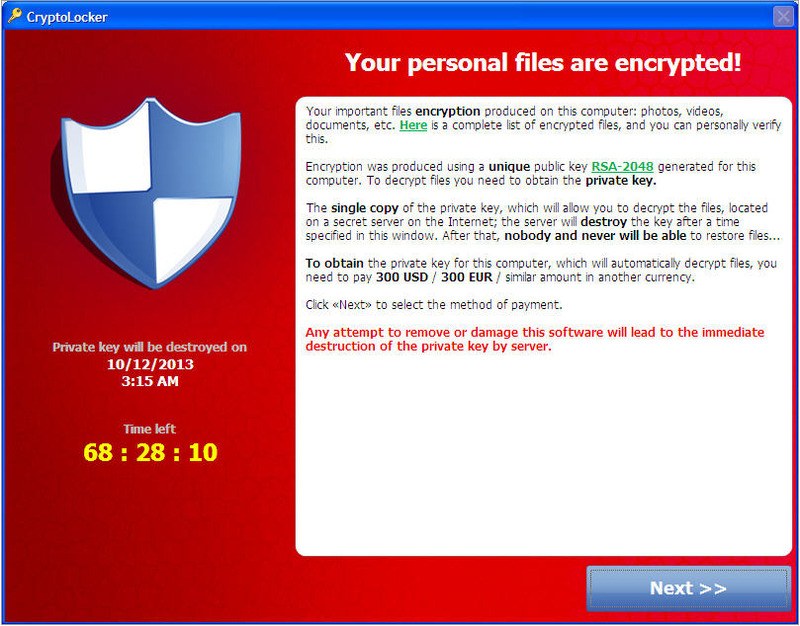
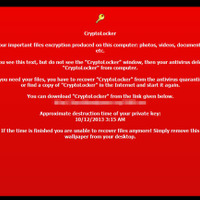
復号化ツール購入を促す画面
復号化ツール購入を促す画面 全 3 枚 拡大写真
トレンドマイクロ株式会社は10月23日、最新版の「身代金要求型不正プログラム」とされる「CryptoLocker」についてブログで詳細情報を紹介している。「CryptoLocker」は、特定のファイルを暗号化し、その後 300米ドル(または 300ユーロ)の復号化ツールをユーザに示すことにより、代金の支払いを強いるランサムウェア。同社トレンドラボは今月、あるスパムメール活動の報告を受け、これが「CryptoLocker」の感染に関与していると断定した。

この大量に送信されたメッセージは、「TROJ_UPATRE」ファミリに属する不正なファイルが添付されており、同社のクラウド型セキュリティ基盤「Trend Micro Smart Protection Network」からのフィードバックを用いて、ランサムウェア「CryptoLocker」と「TROJ_UPATRE」ファミリとを結び付ける情報を確認。そして「TROJ_UPATRE.VNA」として検出される不正なファイルが添付されたメールを確認した。

添付ファイルが実行されると、他のファイルをダウンロードし「cjkienn.exe」として保存する(「TSPY_ZBOT.VNA」として検出)。そして「TSPY_ZBOT.VNA」は、「TROJ_CRILOCK.NS」として検出される「CryptoLocker」をダウンロードする。この脅威によりサイバー犯罪者は、収集した情報を利用し銀行における不正取引を行うことが可能となる。また「CryptoLocker」が原因で、ユーザは個人のファイルや重要なファイルにアクセスすることができなくなる。同社ではこの脅威を「特段厄介である」としている。なお、暗号化にはAES暗号とRSA暗号を併せた方法を利用していることも判明した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  2. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  3. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  4. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  5. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

ランキングをもっと見る
PageTop