悪質なトロイの木馬には脆弱性対策が最も有効--10月度レポート(マカフィー) | ScanNetSecurity
2026.11.03(火)

悪質なトロイの木馬には脆弱性対策が最も有効--10月度レポート(マカフィー)

マカフィーは、2013年10月のサイバー脅威の状況を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
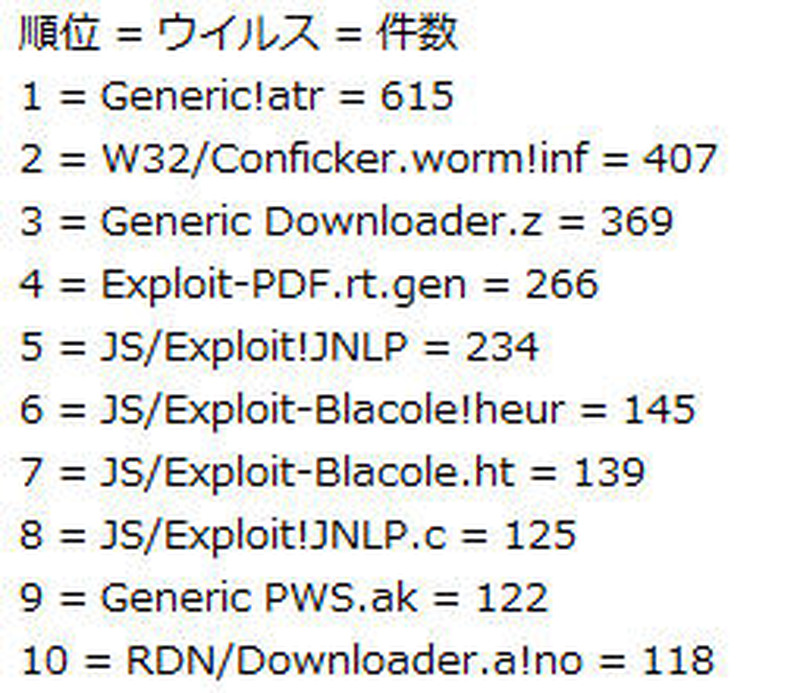
10月における検知会社数
10月における検知会社数 全 3 枚 拡大写真
マカフィー株式会社は11月11日、2013年10月のサイバー脅威の状況を発表した。本レポートは、同社のデータセンターで把握している情報をもとにトップ10を算出し、同社の研究機関であるMcAfee Labsの研究員が分析をしたもの。PCにおけるウイルスの脅威傾向では、前月に続いて脆弱性を悪用したドライブ・バイ・ダウンロード攻撃に関連した脅威がランクインしている。検知会社数のランクには、BlackholeなどのExploit Kitで使われる不正なJavaScriptや設定ファイル等を対象とした脅威が多数見られた。

これらのExploit Kitによって感染させられるトロイの木馬には、オンライン金融サイトのパスワードを盗む「Zeus」(検知名:PWS-Zbot)や、偽セキュリティソフトウェア(検知名:FakeAlert-SecurityToolなど)のほか、ルートキット機能とバックドア機能をもつ「ZeroAccess」などがあり、感染すると深刻な被害に会う可能性がある。これらの感染予防策には、脆弱性対策が最も有効であるとしている。

また、多くの脆弱性攻撃では、マルウェアである実行可能ファイルをいったんTempフォルダに保存してから実行する例が多いため、Tempフォルダの実行可能ファイルの制御することで感染を未然に防ぐことがある程度可能としている。なお11月には、新たにWindowsやOffice製品にTIFFファイルの処理に関する脆弱性(CVE-2013-3906)が発見された。McAfee Labsでは、すでにゼロデイ攻撃が発生していることを確認おり、早急な対応を呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  4. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  5. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

ランキングをもっと見る
PageTop