オンライン銀行向けセキュリティソフトの無効化マルウェアがZBOTと関連(トレンドマイクロ) | ScanNetSecurity
2026.11.07(土)

オンライン銀行向けセキュリティソフトの無効化マルウェアがZBOTと関連(トレンドマイクロ)

トレンドマイクロは、新たな活動をする従来型の不正プログラムによる攻撃を「トレンドラボ」が確認したと同社ブログで発表した。

脆弱性と脅威 脅威動向
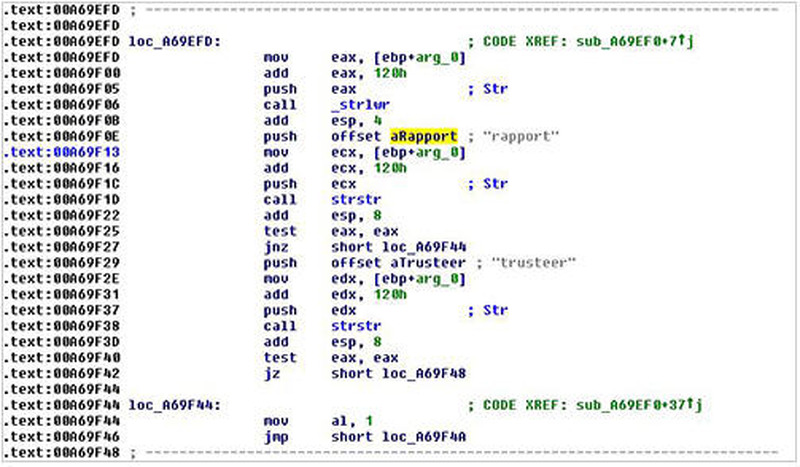
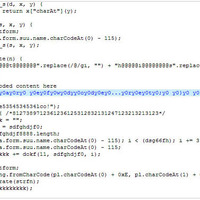
Trusteer Rapport のモジュールを検索するコードの一例
Trusteer Rapport のモジュールを検索するコードの一例 全 2 枚 拡大写真
トレンドマイクロ株式会社は11月15日、新たな活動をする従来型の不正プログラムによる攻撃を同社「TrendLabs(トレンドラボ)」が確認したと同社ブログで発表した。この不正プログラムは、トレンドマイクロの製品では「BKDR_SINOWAL.COP」として検出され、特にセキュリティベンダ「Trusteer」のオンライン銀行向けのセキュリティソフトである「Trusteer Rapport」の無効化を試みる。「Trusteer Rapport」は、フィッシング攻撃および「Man in the Browser(MitB)攻撃」からユーザを守るソフトウェア。

トレンドラボは、この脅威についてTrusteerと連絡を取っており、攻撃者が「Trusteer Rapport」の無効化には成功していないことを確認している。しかし、「BKDR_SINOWAL.COP」は自身ではMitB攻撃を実行する機能を備えていない。つまりこの不正プログラムは、この種の攻撃を成功させるためにプラグインコンポーネントや他の不正プログラムを必要とする。それは「BKDR_ANDROM.LSK」として検出される「BKDR_ANDROM」ファミリの亜種が含まれる圧縮ファイルで、メールの添付ファイルとして侵入する。攻撃者は「BKDR_SINOWAL」の特別な攻撃を防ぐソフトウェアを無効化する機能を利用し、オンライン銀行詐欺ツール「ZBOT」のWebサイトへの挿入によるMitB活動の成功率を高める意図があると同社ではみている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. 日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

    日本郵便がメールマガジンの配信業務を委託している事業者に不正アクセス

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

ランキングをもっと見る
PageTop