Windows XPのゼロデイ脆弱性を狙う標的型攻撃を確認(トレンドマイクロ) | ScanNetSecurity
2026.11.03(火)

Windows XPのゼロデイ脆弱性を狙う標的型攻撃を確認(トレンドマイクロ)

トレンドマイクロは、米Microsoftが11月27日に公開したゼロデイ脆弱性「マイクロソフト セキュリティ アドバイザリ(2914486)」(CVE-2013-5065)を利用する攻撃コード(エクスプロイト)の検体を確認したと同社ブログで発表した。

脆弱性と脅威 脅威動向
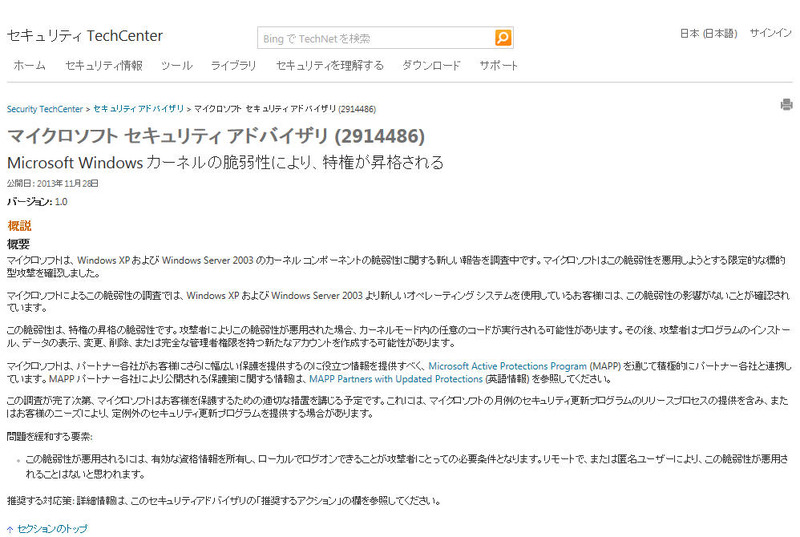
マイクロソフトによるセキュリティアドバイザリ
マイクロソフトによるセキュリティアドバイザリ 全 1 枚 拡大写真
トレンドマイクロ株式会社は11月29日、米Microsoftが11月27日に公開したゼロデイ脆弱性「マイクロソフト セキュリティ アドバイザリ(2914486)」(CVE-2013-5065)を利用する攻撃コード(エクスプロイト)の検体を確認したと同社ブログで発表した。Microsoftによると、この脆弱性はWindowsXPおよびWindows Server 2003に影響するもので、一般に「特権昇格」と呼ばれる脆弱性。この脆弱性の利用によって、攻撃者は感染PC内でのデータの削除や表示、プログラムのインストール、また管理者権限を持つアカウントを作成することが可能となる。

トレンドマイクロでは、この脆弱性の攻撃コードが標的型攻撃事例で利用されたことを確認している。この事例では、不正なPDFファイル(「TROJ_PIDEF.GUD」として検出)により、Adobe ReaderおよびAdobe Acrobatに存在する脆弱性「CVE-2013-3346」を利用し不正コードを実行する。また同時に、今回確認されたゼロデイ脆弱性である「CVE-2013-5065」を利用して特権昇格を行う。この結果、侵入したPC内にはバックドア型不正プログラム(「BKDR_TAVDIG.GUD」として検出)が作成される。この不正プログラムは、ファイルのダウンロードおよび実行、そしてC&Cサーバにシステム情報を送信するなどの活動を行いう。

同社ではこの事例から、ユーザはWindows OS を最新のバージョンに更新する重要性を再認識するとみている。Windows XPは2014年4月にサポートが終了するため、それ以降は脆弱性の修正が行われなくなる。このため、Windows XPを使用しているユーザは、今回のような脆弱性を利用する攻撃に対して根本的な解決方法がないという非常に危険な状態になる。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  3. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  4. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  5. 会員名簿とされるデータがアップロードされていると警察から報告 ~ 在宅ワーク求人サイト「ママワークス」に不正アクセス

    会員名簿とされるデータがアップロードされていると警察から報告 ~ 在宅ワーク求人サイト「ママワークス」に不正アクセス

ランキングをもっと見る
PageTop